Windows 11 KB5121003: 195 fallas tapadas y una que ya estaban explotando


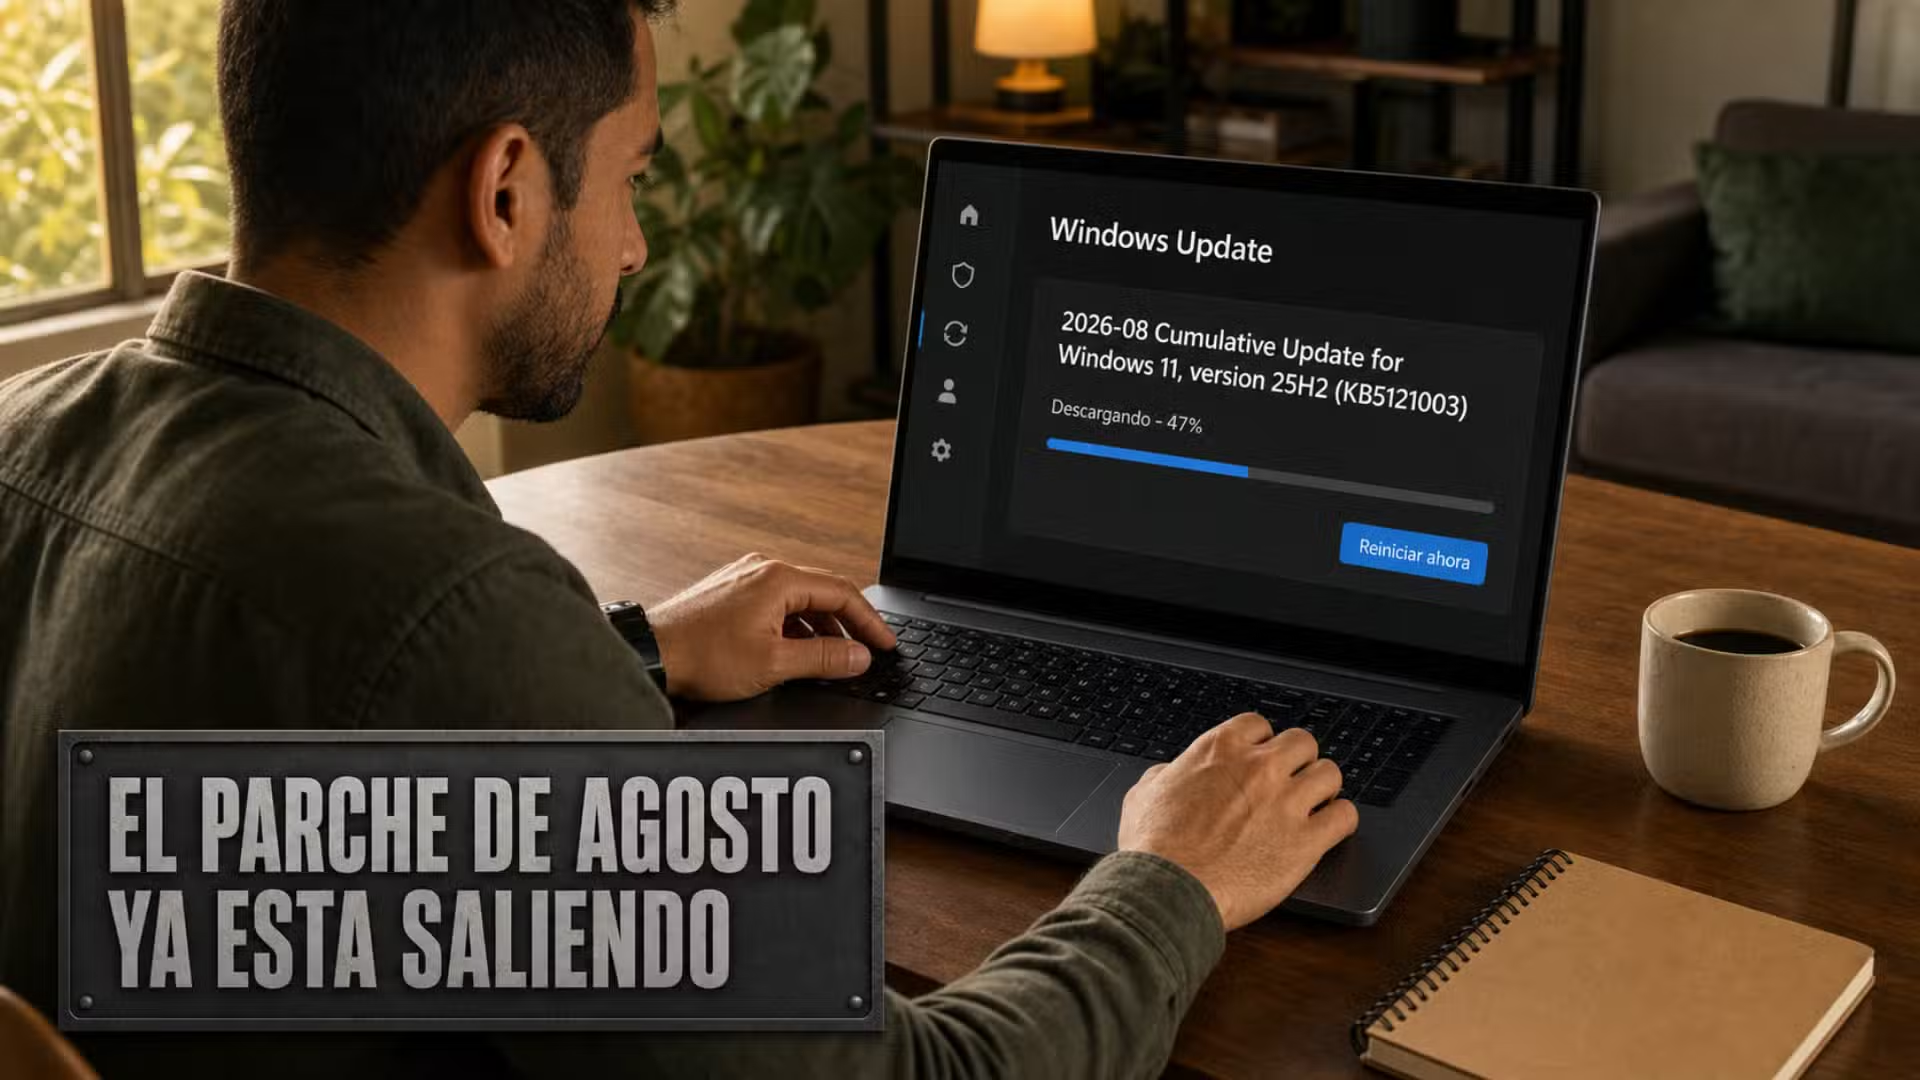
Microsoft publicó este martes Windows 11 KB5121003, el paquete acumulativo de agosto de 2026, y trae 195 vulnerabilidades corregidas. Una de ellas ya se estaba usando en ataques reales antes de que existiera el parche: es la CVE-2026-68820, y la propia clasificación de Microsoft la marca como Exploitation Detected.
Es una actualización obligatoria y se baja sola por Windows Update. Abajo está lo que corrige, por qué el número de «más de 700 fallas» que circula por ahí no es el que te toca a vos, y qué versiones de Windows quedan cubiertas.
- Windows 11 KB5121003: qué corrige y a quién le llega
- La falla que ya se estaba usando antes del parche
- 🔄 Actualización: quién estaba explotando la CVE-2026-68820
- De dónde sale el número de «700 vulnerabilidades»
- Las mejoras del Explorador y la Búsqueda no nacieron hoy
- Qué paquete le toca a cada versión de Windows
- 🔄 Actualización: los juegos que se cuelgan y el workaround oficial
- ¿Y esto qué significa para vos?
- Preguntas frecuentes
🔄 Actualización del 12 de agosto de 2026 — ya se sabe quién la estaba usando: la falla que Microsoft marcó como «Exploitation Detected», sin decir una palabra más, tiene autor. Según el informe de Check Point Research, la explotaba Lazarus —el grupo vinculado al régimen de Corea del Norte— como zero-day contra el sector de defensa de Europa e India. El parche que bajó el martes existe porque Check Point la reportó el 28 de julio. El detalle, acá.
🔄 Actualización del 20 de agosto de 2026 — el parche tiene su primer problema conocido: Microsoft abrió el 19 de agosto una ficha oficial por juegos que se cuelgan, se cierran solos o reinician la PC después de instalar este paquete. Está en estado «investigando» —la empresa todavía no confirma que la causa sea el parche— y nombra tres títulos: ARC Raiders, MARVEL Tōkon: Fighting Souls y The Finals. No hay que desinstalar nada. El detalle y qué hacer, acá.
🔄 Actualización del 21 de agosto de 2026 — ya se sabe con qué se pelea el parche, y la página del KB por fin lo cuenta: Microsoft reescribió el problema conocido y ahora apunta a un culpable concreto: los periféricos y componentes internos con iluminación RGB, que instalan controladores con nombres parecidos a inpoutx64. En los equipos donde están esos drivers, abrir ciertos juegos dispara el cuelgue. Y cambió algo más, que corrige lo que decíamos acá abajo: la página oficial del KB5121003 dejó de estar desincronizada — desde el 20 de agosto lista el problema en su sección de problemas conocidos, con el mismo detalle. El estado, eso sí, sigue en «investigando»: Microsoft dice que está estudiando «la interacción entre estos componentes RGB y los juegos afectados» y que no retiró el parche. Sigue sin haber que desinstalar nada.
🔄 Actualización del 22 de agosto de 2026 — por fin hay algo que hacer: Microsoft publicó un workaround oficial: la noche del 21 de agosto la empresa sumó a la ficha una solución provisoria concreta para quien esté sufriendo los cuelgues — deshabilitar temporalmente el controlador inpoutx64 desde el registro de Windows. Hasta esa reescritura, lo único que la ficha ofrecía era «reportalo por Comentarios». Viene con contracara, y la declara la propia Microsoft: tocar esa clave puede dejarte sin las luces RGB o romper el software que las controla. El estado sigue en «investigando» y el parche sigue sin haber que desinstalarlo. Un detalle que corrige lo que decíamos ayer acá arriba: los dos documentos oficiales volvieron a desincronizarse, y el workaround figura solo en el panel de estado — la página del KB todavía no lo menciona. Los pasos exactos y la letra chica, acá.
🔄 Actualización del 24 de agosto de 2026 — los dos documentos oficiales por fin dicen lo mismo, y el KB tardó en contar lo que su propio historial fecha el 21: la página del KB5121003 ya trae el workaround completo —los cuatro pasos del registro, el aviso de hacer copia de seguridad antes y la advertencia de que podés quedarte sin las luces RGB—, así que quien entra por la puerta más obvia ya no se va con el diagnóstico y sin el remedio — y eso corrige lo que decíamos acá arriba. Hay además un detalle que medimos nosotros: el change log de esa misma página data el cambio el 21 de agosto, pero el 23 el texto todavía no estaba ahí. El estado del problema, eso sí, sigue en «investigando» desde el 19 de agosto, sin bloqueo de compatibilidad y sin que haya que desinstalar nada. Cómo quedó cada documento, acá.
🔄 Actualización del 27 de agosto de 2026 — se terminó, y con un veredicto que da vuelta el relato: Microsoft cerró el problema y dice que no lo causó el parche: esta madrugada la ficha pasó de «investigando» a «Resuelto» —sello Resolved: 2026-08-26, 23:30 PT, las 3:30 de la mañana del 27 en la Argentina—, y eso corrige lo que decíamos en los cuatro bloques de acá arriba. El veredicto, textual: «nuestra investigación confirma que este problema no lo causan las actualizaciones de Windows» (traducción nuestra); la culpa es de los controladores tipo inpoutx64 que instalan los periféricos con luces RGB. Y hay arreglo automático: ya no hace falta tocar el registro. Microsoft está distribuyendo un bloqueo que impide que ese controlador se cargue; llega solo, pide un reinicio y puede tardar hasta 24 horas. La excepción son las PC administradas por una empresa, donde no llega sola y el workaround manual sigue siendo el camino. El detalle y la letra chica, acá.
🔄 Actualización del 28 de agosto de 2026 — la página del KB por fin copió el final, y de paso se llevó puesto el instructivo del registro: lo que ayer todavía no estaba, hoy está. La ficha de KB5121003 sumó una sección «Resolution» que dice, textual, «este problema se resuelve mediante un bloqueo que impide que el controlador inpoutx64 se cargue en los equipos afectados» (traducción nuestra), y su propio registro de cambios lo fecha: «27 de agosto de 2026 — Se agregó una resolución para el problema conocido «Reports of certain games becoming unresponsive»». Eso corrige el párrafo de más abajo, donde contábamos que el KB seguía sin copiar el desenlace: tardó un día, no más. Van dos detalles que sí cambian algo para quien entra por el número del parche. El primero: los pasos del registro ya no están en esa página — ahora remite a los administradores al panel de estado, que es donde el workaround sigue completo. El segundo: arriba de todo, el ms.date del KB sigue clavado en 08/21/2026 aunque el contenido cambió, así que la fecha del encabezado no sirve para saber si el documento se movió; el que no miente es el registro de cambios. Para vos sigue sin haber nada que hacer: el bloqueo llega solo. Ah, y ajustamos un dato de acá abajo: hoy las dos fichas de estado sellan el cierre como Resolved: 2026-08-26, 23:30 PT —el 27 lo habíamos leído como 23:14 PT—, así que mandamos el que figura hoy en el documento.
Windows 11 KB5121003: qué corrige y a quién le llega
El paquete figura en el Catálogo de Microsoft Update como «2026-08 Cumulative Update for Windows 11», con fecha del 11 de agosto de 2026 y clasificación «Security Updates». Alcanza a Windows 11 24H2 y 25H2, en x64 y ARM64 — cuatro entradas en total, ninguna para 23H2 ni para las ediciones de servidor, que tienen sus propios paquetes.
Cruzando el KB contra el documento de seguridad oficial del mes, el reparto queda así: 195 vulnerabilidades, de las cuales 8 son críticas, 186 importantes y 1 moderada. Y una sola con explotación confirmada.
| Dato | Valor |
|---|---|
| Paquete | KB5121003 — acumulativo de agosto de 2026 |
| Compilación | 26200.9168 (25H2) y 26100.9168 (24H2) |
| Versiones alcanzadas | Windows 11 24H2 y 25H2 · x64 y ARM64 |
| Vulnerabilidades corregidas | 195 (8 críticas · 186 importantes · 1 moderada) |
| Con explotación detectada | 1 — CVE-2026-68820 |
| Instalador offline (.msu) | 5.376,4 MB en x64 · 4.928,4 MB en ARM64 |
| ¿Es opcional? | No. Es el parche de seguridad del mes y baja solo |
Ojo con ese número, porque se malinterpreta fácil: los 5,4 GB son el tamaño del instalador completo que publica el Catálogo para descarga manual, no lo que te baja Windows Update. Por el canal normal, Windows envía solo las diferencias respecto de lo que ya tenés instalado, así que la descarga real es bastante menor. El paquete del Catálogo sirve cuando Windows Update falla o cuando tenés que actualizar varias máquinas.
Para dimensionar cuánto creció el sistema, sí sirve comparar peras con peras: el acumulativo de agosto de Windows 10 —el KB5120249, en el mismo catálogo y en formato completo— pesa 895,2 MB en x64. Seis veces menos que el de Windows 11.
La falla que ya se estaba usando antes del parche

De las 195, la que justifica no dejar la actualización para el fin de semana es la CVE-2026-68820. Está en el Ancillary Function Driver for WinSock —el afd.sys, la pieza del sistema por donde pasa todo el tráfico de red de las aplicaciones— y el registro oficial del CVE, publicado por Microsoft, la describe en una línea: «Use after free in Windows Ancillary Function Driver for WinSock allows an authorized attacker to elevate privileges locally».
Traducido: es un uso después de liberar memoria (CWE-416) que permite a un atacante que ya está adentro de la máquina pasar de usuario común a control total del equipo. Puntúa 7.0 en CVSS 3.1, severidad alta.
La parte que importa no es el puntaje sino la etiqueta. En el documento de seguridad de agosto, Microsoft la clasifica con Exploited:Yes y «Exploitation Detected» — su forma de decir que ya vio el ataque ocurriendo, no que teóricamente podría ocurrir. Es la única del mes con esa marca. Como contraste, este mismo agosto Microsoft parchó otros dos agujeros en el mismo afd.sys (CVE-2026-61348 y CVE-2026-70307), y a esos los cataloga apenas como «explotación más probable».
Hay un matiz honesto que conviene decir: no es una falla de las que se contagian solas por internet. Requiere que el atacante ya tenga un pie adentro —un malware que bajaste, una cuenta comprometida— y ahí la usa para escalar. Es la segunda mitad de un ataque, no la primera. Lo cual no la hace menos urgente: es exactamente la pieza que convierte una infección molesta en una toma de control completa.
El mes suma además dos vulnerabilidades divulgadas públicamente antes del parche, aunque sin explotación detectada: CVE-2026-62832, una escalada de privilegios en el Servicio de perfiles de usuario (7.8), y CVE-2026-72971, una manipulación en el controlador de aislamiento de contenedores.
🔄 Actualización: quién estaba explotando la CVE-2026-68820
12 de agosto de 2026. Esta nota se publicó el martes a las 18:15 GMT diciendo que la CVE-2026-68820 era una etiqueta y poco más: Microsoft ponía «Exploitation Detected» y ahí terminaba la información pública. Empezamos por la parte incómoda: 45 minutos antes, a las 17:30, Check Point Research ya había publicado el informe completo y no lo vimos a tiempo. Va acá, que es donde corresponde.
Lo primero que aporta es el nombre: quien la estaba usando es Lazarus, el grupo de amenazas vinculado al régimen de Corea del Norte. Conviene ser preciso con los créditos, porque el propio informe lo es: la vulnerabilidad la descubrió el grupo atacante —el capítulo se titula, textual, «otro zero-day más descubierto por Lazarus»—; lo que descubrió Check Point fue la explotación, analizando una intrusión real, y fue la empresa la que la reportó a Microsoft.
El marco es Operation Dream Job, una campaña de larga data que Check Point rastrea: ofertas de trabajo falsas en empresas conocidas de defensa, aeroespacio y aviación. Esta ola apunta al sector de defensa en Europa e India. A la víctima la convencen de bajar un ZIP donde viaja un PDF señuelo —en un caso, una descripción de puesto que imitaba a Lockheed Martin— junto a un visor de PDF legítimo y firmado digitalmente y a una DLL maliciosa que se cuela aprovechando ese visor. En una variante más nueva el visor mismo viene troyanizado, y se distribuye desde sitios falsos que, según el informe, llegaron a aparecer como primer resultado de búsqueda. Check Point aclara que no pudo determinar cómo contactaron a las víctimas en esta ola; por campañas anteriores estima que fue por redes profesionales tipo LinkedIn, haciéndose pasar por reclutadores.
Y acá es donde entra el agujero del afd.sys que tapa Windows 11 KB5121003. Una vez adentro, el malware carga un módulo que explota la CVE-2026-68820 para desplegar una versión nueva de FudModule, el rootkit de modo kernel de Lazarus. El objetivo, según el informe, es doble: conseguir privilegios SYSTEM y dejar ciega la visibilidad del EDR, o sea el software de seguridad que debería estar mirando. Es exactamente el rol que describe la sección de arriba —la segunda mitad de un ataque, no la primera—, pero con los nombres puestos.
Y no es la única confirmación oficial: el mismo 11 de agosto, CISA sumó la CVE-2026-68820 a su catálogo de vulnerabilidades explotadas conocidas (el KEV), con la explotación clasificada como activa. El otro dato que aporta el informe es el calendario, que explica por qué el parche salió justo ahora:
| Fecha | Qué pasó |
|---|---|
| 7 de julio de 2026 | El módulo de exploit ya estaba compilado, según la marca de compilación del binario que analizó Check Point |
| 28 de julio | Check Point reporta la falla al Microsoft Security Response Center |
| 31 de julio | Microsoft confirma el bug |
| 5 de agosto | Microsoft le asigna el identificador CVE-2026-68820 al caso, según la cronología del informe |
| 11 de agosto | Sale el parche dentro de KB5121003, CISA la suma al KEV y Check Point publica el informe |
Catorce días entre el reporte y el parche, para un agujero que ya se estaba usando. Es rápido, y conviene decirlo cuando pasa.
¿Cambia en algo lo que tenés que hacer? En lo práctico, no: la actualización ya era obligatoria y sigue siéndolo. En el diagnóstico honesto, sí cambia algo, y para bien. Esto no era una campaña masiva contra usuarios domésticos: era espionaje dirigido al sector de defensa —el informe habla de organizaciones de todo el mundo, con esta ola sobre Europa e India—. Si tenés una PC en casa o una PyME acá, no eras el blanco. Con un matiz que el propio informe deja escrito y no conviene maquillar: parte de la distribución iba por sitios falsos posicionados arriba en el buscador, así que «dirigido» no es sinónimo de «imposible de pisar». Y lo que no cambia es que el agujero era de Windows, no de ellos: la misma falla servía en cualquier equipo, y el parche que la tapa es el que ya instalaste.
Queda una precisión de nuestro lado. Esta nota evitó a propósito la palabra zero-day: el registro del CVE no marcaba divulgación pública previa, así que preferimos quedarnos con lo que Microsoft sostenía por escrito —que la falla ya se usaba en ataques antes de que existiera el parche, como dice el primer párrafo—. Con el informe publicado, la etiqueta deja de ser una deducción nuestra: era un zero-day, y lo dice quien investigó la intrusión.
De dónde sale el número de «700 vulnerabilidades»
Si venís leyendo la cobertura en inglés, te vas a cruzar con la cifra de «más de 700 fallas de seguridad» atribuida a este paquete. El número existe, pero no es el de tu PC, y vale la pena explicar por qué.
El documento de seguridad de agosto de 2026 que Microsoft publica cada Patch Tuesday (advertencia: son 9,8 MB de XML crudo) lista 751 vulnerabilidades. Pero ese documento cubre absolutamente todo lo que la empresa parchea ese día: Windows, Office, SharePoint, Azure, Entra, Teams, Exchange y compañía.
Al abrirlo y contar por familia de producto, el rubro más numeroso no tiene nada que ver con tu escritorio: 330 de esas 751 corresponden a «Mariner», que es Azure Linux, la distribución que Microsoft usa en su nube. Son parches del kernel de Linux —controladores de wifi, de video AMD, de Bluetooth, de sistemas de archivos— republicados por Microsoft para sus propios servidores. Ninguno toca una computadora con Windows.
| Conteo | Cuántas | Qué incluye |
|---|---|---|
| Documento completo de agosto | 751 | Todos los productos Microsoft: nube, servidores, Office, Windows |
| De ese total, Azure Linux (Mariner) | 330 | Kernel de Linux para la nube de Microsoft. Cero impacto en tu PC |
| Las que te llegan con KB5121003 | 195 | Windows 11 24H2 y 25H2 |
| Críticas en el documento completo | 108 | Sobre todo kernel de Linux, Office, Azure y Teams |
| Críticas dentro de tu paquete | 8 | QUIC, DNS, RRAS, SSTP, RMCAST, Key Guard y GDI+ (dos) |
La diferencia entre 751 y 195 no es un detalle contable: es la diferencia entre «Microsoft tuvo un mes catastrófico» y «salió el parche mensual, instalalo». Y entre los 108 críticos del documento y los 8 que efectivamente viajan en tu actualización hay un abismo parecido.
Dentro de lo que sí es Windows, las áreas más golpeadas del mes fueron el componente DNS (16 fallas, seis de ellas en el servidor DNS), el servidor DHCP (14), el subsistema gráfico Win32k (13) y el Servicio de telefonía (11). Del lado de Office, SharePoint se llevó 30 y Excel 28 — esas van en paquetes aparte, no en el KB de Windows.
Las mejoras del Explorador y la Búsqueda no nacieron hoy

Junto con los parches llegan cambios visibles: el Explorador de archivos por fin muestra los tamaños en la unidad que corresponde —adiós al ISO de 7 GB listado como 7.864.320 KB—, se pueden abrir pestañas nuevas con el clic central desde la barra de direcciones y la página Inicio, y la búsqueda de aplicaciones aprendió a tolerar errores de tipeo y nombres a medias.
Son mejoras reales y bienvenidas. Pero no son novedades de hoy: llegaron el 28 de julio en la actualización preview opcional KB5101684, que ya repasamos en detalle cuando salió, junto con el soporte de seguridad reforzada para lectores de huella externos. Lo que pasa este martes es que dejan de ser opcionales y se vuelven parte del paquete obligatorio para todo el mundo.
Es el ciclo normal de Windows y conviene conocerlo: Microsoft estrena las mejoras a fin de mes en una actualización opcional (las que llevan una «D» en el calendario oficial), las prueba con quienes las instalan a mano, y el segundo martes del mes siguiente las empaqueta junto a los parches de seguridad. Si ya habías instalado la preview de julio, hoy vas a notar poco y nada del lado cosmético — lo que estás recibiendo son las 195 correcciones.
Qué paquete le toca a cada versión de Windows

Windows 11 KB5121003 es solo para 24H2 y 25H2. El resto del parque tiene su propio número, y todos comparten el arreglo de la falla que está siendo explotada:
| Versión | Paquete de agosto | Fallas que corrige | ¿Incluye la explotada? |
|---|---|---|---|
| Windows 11 24H2 y 25H2 | KB5121003 | 195 | Sí |
| Windows 11 26H1 | KB5121000 | 196 | Sí |
| Windows 11 23H2 | KB5120240 | 170 | Sí |
| Windows 10 22H2 | KB5120249 | 159 | Sí |
| Windows Server 2025 | KB5120233 | 213 | Sí |
El dato de Windows 10 merece una aclaración, porque genera confusión permanente: que exista un KB de agosto de 2026 para 22H2 no significa que el sistema haya vuelto a tener soporte normal. El soporte estándar de Windows 10 terminó el 14 de octubre de 2025, y lo que mantiene vivo el goteo de parches es el programa de actualizaciones de seguridad extendidas. Cómo se entra, qué cuesta y hasta cuándo llega: lo desarmamos en la nota sobre el ESU de Windows 10 para usuarios particulares y su extensión hasta 2027.
🔄 Actualización: los juegos que se cuelgan, el workaround y cómo terminó
20 de agosto de 2026. Ocho días después de que saliera el paquete, Microsoft abrió un problema conocido en el panel de estado de Windows: el KB5121003 podría estar dejando juegos colgados. La ficha se publicó el 19 de agosto a las 17:50 (hora del Pacífico) y figura idéntica en las páginas de estado de Windows 11 24H2 y 25H2, con la compilación 26100.9168 señalada como origen del problema.
Los síntomas que enumera Microsoft son cuatro: el juego deja de responder, el juego se cierra sin aviso, aparece el error EXCEPTION_ACCESS_VIOLATION y —el más molesto de todos— el equipo se reinicia solo. Los títulos que la empresa nombra son tres: ARC Raiders, MARVEL Tōkon: Fighting Souls y The Finals.
Y desde el 20 de agosto la ficha dice algo que al principio no decía, que es la parte realmente útil: el problema está asociado a periféricos o componentes internos con iluminación RGB. Textual: «la investigación en curso indica que este problema está relacionado con periféricos o componentes internos del equipo que tienen funciones de iluminación RGB. Esos dispositivos pueden instalar controladores o componentes de código con nombres de archivo similares a inpoutx64. En los sistemas donde se encuentran esos controladores, el problema se dispara al iniciar ciertos juegos» (traducción nuestra). Dicho en criollo: si tu PC tiene teclado, mouse, RAM, coolers o placa con luces —y el software del fabricante para manejarlas—, sos el perfil que Microsoft está mirando.
Durante una semana Microsoft no admitió que la culpa fuera suya, y el 27 de agosto terminó diciendo directamente que no lo era. Mientras el problema estuvo abierto, la ficha decía que investigaba «para determinar si es un problema causado por Microsoft» y el estado era «Investigating», no «Confirmed». El veredicto llegó el 26 de agosto a las 23:30 (hora del Pacífico), cuando la ficha pasó a «Resolved» con esta frase: «nuestra investigación confirma que este problema no lo causan las actualizaciones de Windows y está relacionado con periféricos o componentes internos del equipo que tienen funciones de iluminación RGB» (traducción nuestra). Dicho en criollo: el parche destapó un problema que ya vivía en el controlador del RGB, pero no lo creó.
El workaround oficial: apagar el controlador inpoutx64
21 de agosto, 21:36 (hora del Pacífico). Microsoft volvió a tocar la ficha y le agregó lo que hasta entonces no tenía: una solución provisoria. Textual: «este problema se puede prevenir deshabilitando temporalmente el controlador inpoutx64 mediante el registro de Windows» (traducción nuestra). Conviene entender qué es y qué no: no es un parche ni una corrección. Es dejar fuera de servicio al controlador que dispara el cuelgue, y sostenerlo así hasta que Microsoft entienda qué está pasando.
Antes de los pasos, la advertencia que Microsoft pone en primer lugar y que conviene no saltear: hacé una copia de seguridad del registro antes de tocarlo, y asegurate de saber restaurarla. La propia empresa enlaza su guía para respaldar y restaurar el registro de Windows. El registro es el lugar del sistema donde un error de tipeo se paga caro.
Con eso hecho, los pasos que publica Microsoft:
- 1. Abrí el registro: menú Inicio, escribí
regedity elegí el Editor del Registro. - 2. Navegá hasta la clave
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\inpoutx64, con las carpetas de la izquierda o pegando la ruta en la barra de direcciones de arriba. - 3. En el panel derecho, buscá el valor llamado Start, hacé doble clic y escribí 4 en el campo Información del valor.
- 4. Cerrá la ventana y reiniciá la PC.
Y ahora la letra chica, que también es de Microsoft y no de nosotros: desactivar esa clave puede tener efectos no deseados. La empresa lo dice sin vueltas — «puede provocar comportamientos no intencionados, como problemas con las funciones RGB de periféricos o componentes, o problemas con el software usado para controlar esas funciones RGB» (traducción nuestra). En criollo: es probable que te quedes sin las luces del teclado, del gabinete o de la RAM, y que el programa del fabricante que las maneja empiece a portarse raro. Es reversible: Microsoft aclara que el controlador se vuelve a habilitar devolviéndole a Start el valor que tenía antes —anotalo antes de cambiarlo— o restaurando la copia de seguridad que hiciste al principio.
Dicho de frente para que cada uno decida: esto es un intercambio, no un arreglo. Si los juegos que se te cuelgan están en la lista y el RGB te da igual, el cambio vale la pena. Si tu PC es una nave iluminada y el juego que rompe no lo tocás nunca, esperar era una decisión perfectamente razonable — y desde el 27 de agosto es directamente la recomendada, porque la corrección de Microsoft ya está saliendo y llega sola. Los cuatro pasos de arriba siguen sirviendo para dos casos: si tenés apuro y el bloqueo automático todavía no te llegó, y si tu PC la administra el área de sistemas de una empresa, donde no llega sola. Microsoft aclara que es seguro tener las dos cosas a la vez: dice textualmente que aplicar el workaround «en conjunto con la resolución» no rompe nada, incluso si ya lo habías hecho antes de recibir el bloqueo.
Y acá va el dato de servicio, que en el camino se convirtió en una pequeña lección sobre cómo leer a Microsoft. Durante un día entero los dos documentos oficiales dijeron cosas distintas: el panel de estado tenía la ficha abierta desde el 19 de agosto, y la página del KB5121003 —la que aparece al buscar el número del parche, y la que la mayoría abre primero— seguía declarando como última revisión el 18 de agosto y afirmando, palabra por palabra, que «Microsoft no tiene conocimiento de ningún problema con esta actualización». El 20 de agosto eso se corrigió: la página del KB pasó a ms.date 08/20/2026, sumó su sección de problemas conocidos y se puso a contar lo mismo que el panel, iluminación RGB incluida.
Y al día siguiente los dos documentos volvieron a separarse, esta vez por donde más duele — hasta que el KB se puso al día tres jornadas después. Lo comprobamos el 22 de agosto: la página del KB5121003 seguía clavada en ms.date 08/20/2026 y describía el problema —los periféricos RGB, el controlador inpoutx64, los tres juegos—, pero del workaround no decía una palabra: buscamos «workaround» y «registro» en esa página y no aparecían por ningún lado, aunque el nombre del controlador sí figuraba. Lo volvimos a medir el 23 y seguía igual. Durante esos días la solución existió únicamente en el panel de estado, y quien llegaba por la puerta más obvia se iba con el diagnóstico y sin el remedio. Eso se terminó el 24 de agosto: ese día la página del KB pasó a traer el workaround completo —los cuatro pasos del registro, el aviso de hacer copia de seguridad y la advertencia de que podés quedarte sin las luces RGB—, y durante unos días se encontró por cualquiera de las dos puertas. Al 28 de agosto ya no: los pasos volvieron a quedar únicamente en el panel de estado y la página del KB remite ahí. Entre una medición y la otra no volvimos a mirar, así que no sabemos qué día los sacó. Queda un detalle que vale la pena guardarse para la próxima: el change log de esa misma página fecha el cambio el 21 de agosto, tres días antes de que nosotros pudiéramos leerlo ahí. No sabemos si el retraso fue de la redacción del documento o de su publicación, y Microsoft no lo explica; lo que sí medimos es que la fecha que el KB se pone a sí mismo y la fecha en que el lector puede leer el cambio no son la misma, así que esa fecha no sirve para saber si conviene volver a mirar. La moraleja aguanta igual — el documento que se entera primero es el panel de estado de Windows, y el KB llega detrás. La ficha del problema conocido está acá —y su gemela de 24H2, acá—, y se actualiza sola cuando Microsoft cambie el estado.
Cómo terminó: Microsoft cierra el caso y manda el arreglo solo
26 de agosto, 23:30 (hora del Pacífico) —las 3:30 de la mañana del 27 en la Argentina. Siete días después de abrirlo, Microsoft cerró el problema conocido. El estado de la ficha pasó de «Investigating» a «Resolved», y el sello quedó escrito en el historial del propio documento: Resolved: 2026-08-26, 23:30 PT sobre un Opened: 2026-08-19, 17:50 PT.
Lo primero que hay que decir es el veredicto, porque cambia de quién era la culpa: «nuestra investigación confirma que este problema no lo causan las actualizaciones de Windows y está relacionado con periféricos o componentes internos del equipo que tienen funciones de iluminación RGB» (traducción nuestra). Después de una semana de «estamos viendo si es nuestro», la respuesta fue que no lo era.
Y lo segundo es lo que te toca hacer a vos: nada. La solución que Microsoft describe no es un parche nuevo sino un bloqueo —textual, «este problema se resuelve mediante un bloqueo que impide que el controlador inpoutx64 se cargue»—. Apunta a los equipos que tengan ese controlador activo y ARC Raiders instalado; deshabilita el controlador, muestra un cartel avisando que lo hizo, y a partir de ahí el juego arranca normal. Para MARVEL Tōkon: Fighting Souls, Microsoft dice que «está trabajando para expandir el bloqueo»; para The Finals, el arreglo ya lo hizo Embark Studios, el estudio del juego.
Los tiempos y la letra chica, que son la parte práctica:
- Llega solo a las PC hogareñas y de empresa que no estén administradas por un área de sistemas, y hace falta reiniciar.
- Puede tardar hasta 24 horas a partir del 26 de agosto a las 18:00 del Pacífico —las 22:00 del 26 en la Argentina— en llegar a todos los equipos afectados. Si tenés el problema y todavía no se arregló, esperá el reinicio antes de asumir que no funcionó.
- El bloqueo también va a venir incluido en las actualizaciones de seguridad de septiembre de 2026 y en las siguientes, así que quien instale de acá en adelante lo recibe de una.
- Si tu PC la administra la empresa donde trabajás, el bloqueo no llega solo. Ahí el camino sigue siendo el workaround manual de más arriba, y lo tiene que aplicar el área de sistemas.
Un detalle que ahorra un susto: si ya habías tocado el registro siguiendo los pasos de esta nota, no tenés que deshacer nada por miedo a que choque con el bloqueo. Microsoft lo dice expresamente — es seguro aplicar el workaround «en conjunto con la resolución», incluso si ya estaba puesto antes de que el bloqueo llegara. Eso sí, mientras el controlador siga deshabilitado por tu mano, las luces RGB van a seguir apagadas: para recuperarlas hay que devolverle a Start el valor original.
Y por tercera vez en esta historia, los dos documentos oficiales no dijeron lo mismo — aunque esta vez el desfasaje duró un día. El 27 de agosto a la madrugada el panel de estado ya estaba en «Resolved» con toda la resolución adentro, y la página del KB5121003 seguía diciendo «la investigación en curso indica…» sin mencionar el bloqueo por ningún lado —buscamos «driver block» y la frase del veredicto en esa página y no aparecen, aunque inpoutx64 sí figura tres veces, así que no es que no la hayamos leído entera—. El 28 lo medimos de nuevo y el KB ya lo copió: su registro de cambios fecha el agregado el 27 de agosto y la página trae ahora la sección «Resolution» con el bloqueo del controlador. La moraleja que veníamos escribiendo aguanta: el documento que se entera primero es el panel de estado, y el KB llega detrás — antes tardó tres días en copiar el remedio, ahora tardó uno en copiar el final. Con una curiosidad que quedó en el camino: el KB sumó la resolución pero dejó arriba la frase vieja, así que hoy la misma página dice que investiga y que está resuelto, todo junto.
¿Hay que desinstalar el parche? No, y ahora menos que nunca. Microsoft no lo retiró, no le puso un bloqueo de compatibilidad, en ningún momento recomendó sacarlo y terminó concluyendo que el problema de los juegos ni siquiera lo causaba él. Y hay un motivo de peso para dejarlo donde está: es el paquete que tapa la CVE-2026-68820, la falla que Lazarus venía usando como zero-day. Cambiar un juego que se cuelga por una puerta abierta al sistema operativo es, con perdón, un pésimo negocio.
¿Y esto qué significa para vos?
Si tenés Windows 11 con las actualizaciones automáticas activadas —o sea, la configuración de fábrica—, no tenés que hacer nada: Windows 11 KB5121003 se baja y se instala solo en los próximos días. El despliegue es progresivo, así que no te asustes si a tu vecino le llegó y a vos no.
Si querés apurarlo, andá a Configuración → Windows Update → Buscar actualizaciones. Para confirmar que quedó aplicado, abrí winver desde el menú Inicio: tenés que ver la compilación 26200.9168 si estás en 25H2, o 26100.9168 si estás en 24H2.

Dos advertencias prácticas. La primera: reservá tiempo y espacio en disco. Es un acumulativo grande y pide varios reinicios, así que no es la actualización que querés arrancar diez minutos antes de una reunión. La segunda: si la instalación te falla o Windows Update se planta —clásico de todos los meses—, el instalador offline .msu está disponible en el Catálogo de Microsoft Update, que es el sitio oficial de descarga directa.
Y una advertencia más, que no existía cuando publicamos esta nota: si esa PC es también la consola de la casa, pasá antes por la sección de los juegos que se cuelgan. Durante una semana Microsoft investigó reportes de juegos que se cuelgan después de instalar este paquete; el 26 de agosto cerró el caso concluyendo que la causa no es el parche sino los controladores de la iluminación RGB, y está distribuyendo un bloqueo automático que lo arregla sin que toques nada. No cambia la recomendación —el parche va igual—, pero es mejor saberlo de antemano que descubrirlo a mitad de una partida.
Y una nota para quienes siguen en Windows 10 en la región, que son muchísimos: este mes el parche existe, pero la ventana se va cerrando y cada vez depende más de estar dentro del programa de soporte extendido. Si tu equipo cumple los requisitos, migrar a Windows 11 te devuelve al ciclo normal de actualizaciones — y si necesitás la licencia, una licencia de Windows 11 Pro resuelve el trámite sin vueltas.
Preguntas frecuentes sobre KB5121003
¿Windows 11 KB5121003 es obligatorio o puedo saltearlo?
Es obligatorio. Forma parte del parche de seguridad mensual, no de las actualizaciones preview opcionales, así que Windows Update lo descarga e instala automáticamente. Podés postergarlo unos días desde Configuración, pero saltearlo del todo te deja expuesto a la vulnerabilidad que ya está siendo explotada.
¿Conviene desinstalar KB5121003 si se me cierran los juegos?
No. El 19 de agosto de 2026 Microsoft abrió un problema conocido por juegos que dejan de responder, se cierran solos o reinician el equipo después de instalar este paquete, y el 26 de agosto a las 23:30 (hora del Pacífico) lo cerró como «Resuelto» con una conclusión que despeja la duda: «nuestra investigación confirma que este problema no lo causan las actualizaciones de Windows». La causa son los controladores tipo inpoutx64 de los periféricos con luces RGB, y Microsoft está distribuyendo un bloqueo automático que impide que ese controlador se cargue —llega solo, pide reinicio y puede tardar 24 horas—, salvo en equipos administrados por una empresa, donde hay que aplicar el workaround a mano. En ningún momento retiró el parche ni recomendó desinstalarlo. Sacarlo te devolvería la CVE-2026-68820, que ya estaba siendo explotada. Desde el 20 de agosto Microsoft precisó que el problema aparece en equipos con periféricos o componentes de iluminación RGB, que instalan controladores con nombres similares a inpoutx64, y el 21 de agosto publicó un workaround oficial: deshabilitar temporalmente ese controlador desde el registro, con copia de seguridad previa y sabiendo que podés quedarte sin las luces RGB. Los pasos están más arriba en esta nota. Ese workaround apareció primero solo en el panel de estado de Windows 11; el 24 de agosto de 2026 la página del KB también lo traía completo, pero al 28 de agosto ya no: los pasos quedaron solo en el panel de estado y el KB remite ahí.
¿Cuánto pesa la actualización de agosto de 2026?
El instalador completo del Catálogo de Microsoft Update ocupa 5.376,4 MB en equipos x64 y 4.928,4 MB en ARM64. Por Windows Update la descarga es menor, porque el sistema baja solo las diferencias respecto de la versión que ya tenés instalada en la máquina.
¿Cómo sé si ya tengo instalado el parche?
Escribí winver en el menú Inicio y presioná Enter. Si la compilación termina en 26200.9168 (Windows 11 25H2) o 26100.9168 (24H2), el paquete ya está aplicado. También podés confirmarlo entrando a Configuración, después a Windows Update y por último a Historial de actualizaciones, donde figura por número de KB.
¿Windows 10 recibe este parche?
Windows 10 22H2 tiene su propio paquete de agosto, el KB5120249, con 159 correcciones, e incluye el arreglo de la falla explotada. Pero llega por el programa de actualizaciones de seguridad extendidas: el soporte estándar del sistema terminó el 14 de octubre de 2025.
¿Quién estaba explotando la CVE-2026-68820?
El grupo Lazarus, vinculado al régimen de Corea del Norte, según el informe que publicó Check Point Research el 11 de agosto de 2026. La usaban como zero-day dentro de la campaña Operation Dream Job, con ofertas de trabajo falsas dirigidas al sector de defensa en Europa e India, para conseguir privilegios de SYSTEM y anular la visibilidad del software de seguridad. Ese mismo día CISA la sumó a su catálogo de vulnerabilidades explotadas conocidas. Fue un ataque dirigido a ese sector, no una campaña masiva contra usuarios domésticos, pero la falla afectaba a cualquier equipo con Windows y por eso Windows 11 KB5121003 importa igual.
🛒 Te puede servir
¿Y vos qué opinás? Dejalo en los comentarios ⬇️
Volvé al ciclo de parches con Windows 11 →