Microsoft confirma el ataque a ScreenConnect: el gusano SCKit apunta a la PC del técnico


Microsoft confirmó el 13 de noviembre de 2026 el ataque contra proveedores de soporte técnico que usan ScreenConnect y detalló cómo funciona lo que los atacantes instalaron en los equipos de sus clientes: el gusano SCKit, como lo describe Microsoft. Su pieza más inquietante, llamada RelayTrap, está pensada para esperar a que un técnico se conecte a dar soporte y meterse desde ahí en la PC del técnico. Ese mismo 13 de noviembre, minutos antes, ConnectWise, la empresa dueña de ScreenConnect, actualizó su aviso: investigadores externos reportan actividad nueva contra instalaciones en servidores propios, la empresa apagó tres extensiones más y les exige a todos sus socios que cada técnico tenga el cliente de ScreenConnect 26.6.5 o posterior, la versión que bloquea ese salto.
Qué hacer hoy: si tu empresa tiene el soporte técnico tercerizado, preguntale a tu proveedor tres cosas: si usa ScreenConnect, si ya apagó las extensiones que nombra ConnectWise y si todos sus técnicos tienen el cliente 26.6.5 o posterior. No alcanza con que diga que actualizó el servidor: ConnectWise aclara que actualizar la consola no actualiza los clientes de los técnicos. Si sos el proveedor, ConnectWise te pide las dos medidas. En palabras de ConnectWise, traducidas: «actualizar los clientes y deshabilitar las extensiones de terceros atienden riesgos distintos; las dos acciones son necesarias».
Esta es la segunda parte de una historia que contamos el 11 de noviembre, cuando ConnectWise apagó cinco extensiones en unos 400 entornos y todavía no sabía cómo habían entrado ni si el salto a la PC del técnico era real. En tres días cambiaron varias cosas: hay un CVE para la extensión sospechosa, hay un análisis completo del kit, y hay una versión que frena el salto.
Qué confirmó Microsoft
El informe de Microsoft Threat Intelligence, publicado el 13 de noviembre a las 21:31 UTC en el blog de seguridad de Microsoft, arranca así, traducido: «Microsoft Threat Intelligence confirmó la actividad informada por ConnectWise». Agrega que también vio a los atacantes abusar de ScreenConnect, una aplicación legítima de soporte remoto, para instalar clientes de acceso remoto no autorizados y desplegar SCKit en equipos administrados de clientes de ConnectWise.
La cadena que describe Microsoft tiene una lógica casi burocrática, y por eso cuesta verla:
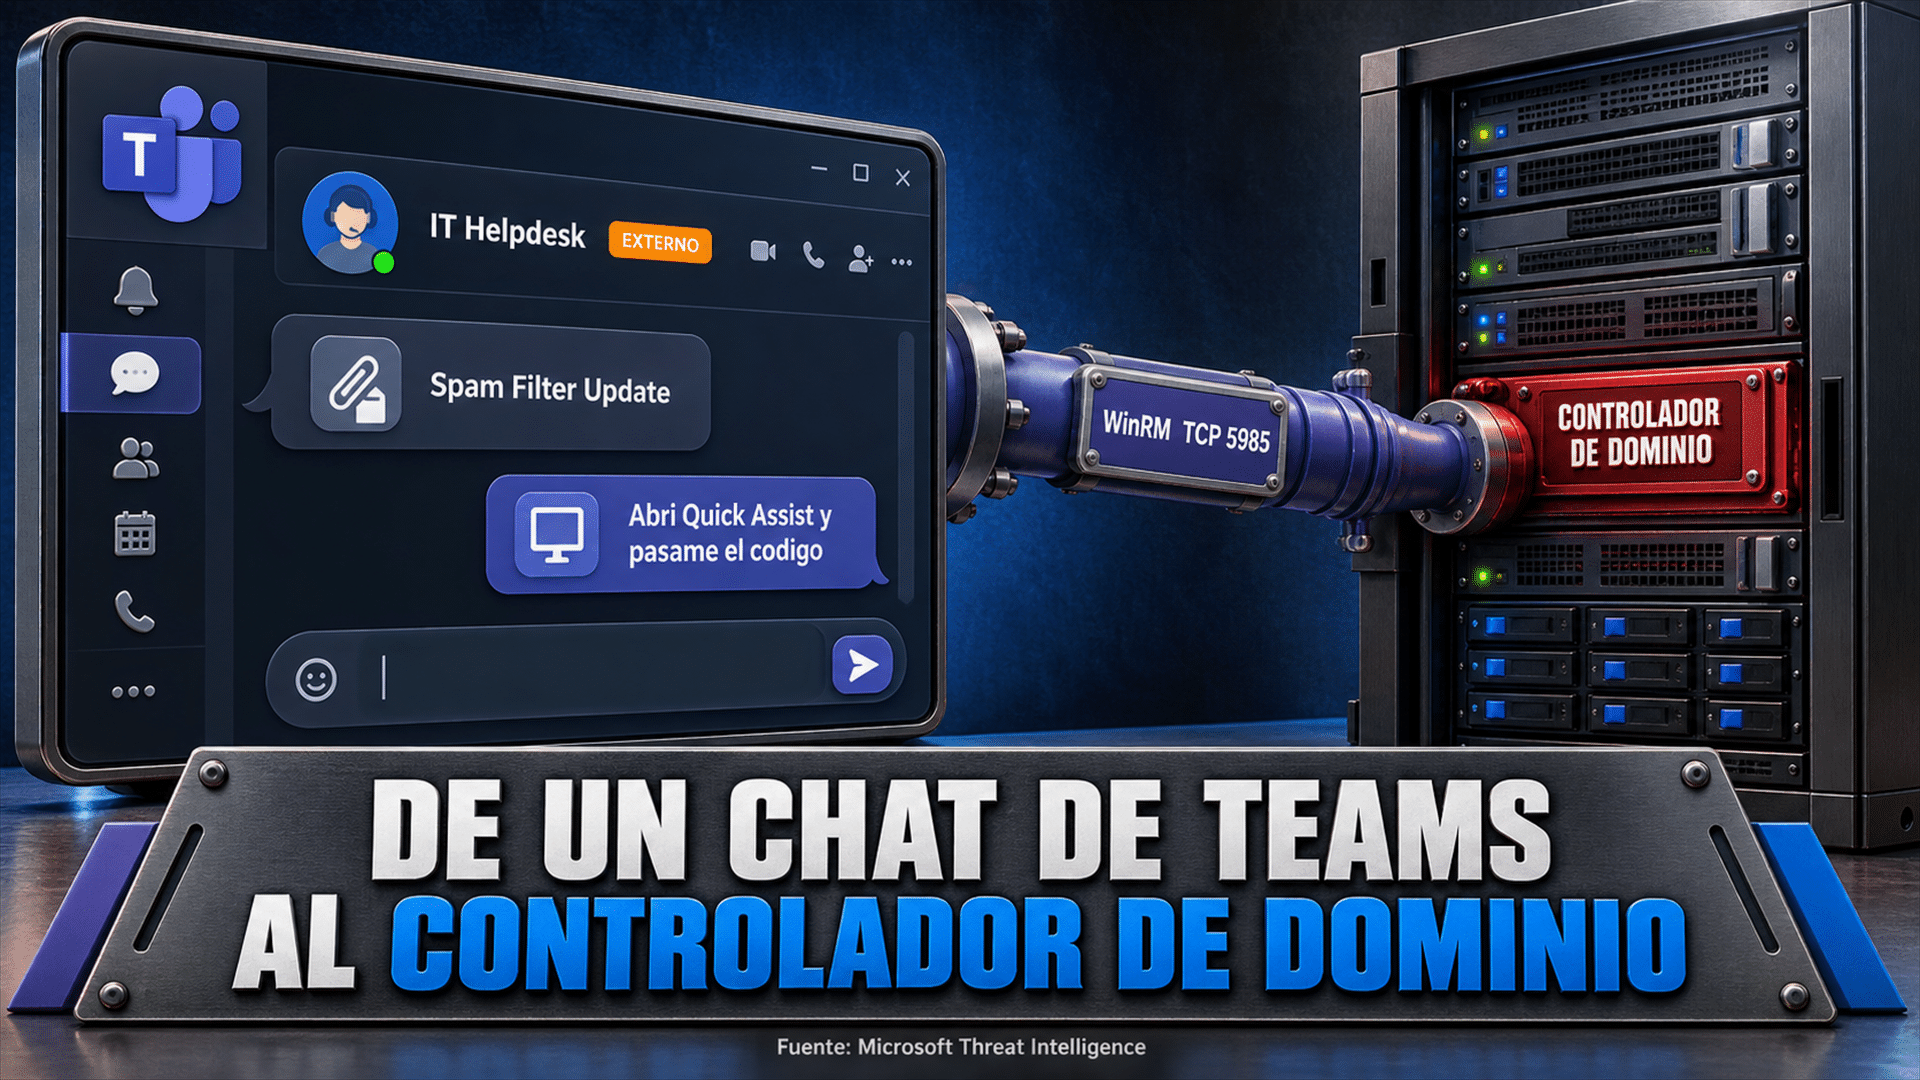
- Un segundo ScreenConnect, idéntico. Con comandos enviados por el propio ScreenConnect, los atacantes instalan en silencio otro cliente igual, pero conectado a su propia infraestructura. El usuario no ve nada: la instalación es silenciosa y el cliente nuevo es igual al legítimo.
- El kit se arma en el equipo. Un lanzador descarga un decodificador de PowerShell que descifra SCKit con material propio de cada dispositivo.
- Se queda. Se instala con tareas programadas y entradas de inicio en el registro, y, según el análisis de Microsoft, escribe exclusiones en el antivirus Microsoft Defender.
- RelayTrap espera al técnico. Reemplaza el cliente de ScreenConnect del equipo infectado por uno malicioso, diseñado para entregarle un archivo dañino a la PC del técnico cuando se conecta.
- Va por la consola. Microsoft dice que el gusano apunta a las estaciones de los técnicos usando la sesión autenticada de ScreenConnect y la consola de la víctima para repartir cargas a otros equipos administrados. Un componente revisa el navegador en busca de las sesiones abiertas de ScreenConnect.
La consecuencia, según Microsoft, es que con cualquiera de los dos accesos, el del equipo del cliente o el del técnico, el atacante puede administrar los equipos afectados, ejecutar comandos e instalar más herramientas, sin depender de la instancia legítima del proveedor.

Dos puertas distintas, y por eso dos arreglos
El informe de Microsoft explica en detalle algo que ConnectWise también remarca: son dos problemas distintos.
La puerta del servidor. Las extensiones son agregados que se instalan en el servidor de ScreenConnect para sumar funciones o conectarlo con otros productos. La familia RMM+ expone funciones para ejecutar comandos a distancia, protegidas por una clave que el socio configura aparte, no por el inicio de sesión normal del técnico. Si esa protección falla, alguien puede mandar comandos a los equipos administrados sin entrar a la consola. Microsoft aclara que Labtech Plus es una extensión de terceros y no el producto ConnectWise Automate, que antes se llamaba LabTech.
La puerta del técnico. RelayTrap no necesita la extensión: vive en el equipo del cliente y espera. Esa vía la cierra otra cosa, el cliente 26.6.5 de ScreenConnect, publicado el 8 de septiembre de 2026 con el arreglo de la falla CVE-2026-84869.
Por eso Microsoft pide atender las dos por separado: proteger una no saca la otra, ni tampoco un acceso que ya quedó instalado en un equipo.
Qué cambió en el aviso de ConnectWise desde el 11 de noviembre
El aviso de ConnectWise tuvo tres actualizaciones después del original. Estas son las que cambian algo para quien tiene que actuar:
- 12 de noviembre, 18:45 UTC. ConnectWise dijo que no encontró evidencia de que su propia infraestructura estuviera comprometida ni de que el acceso inicial usara una vulnerabilidad de ScreenConnect. Su evaluación inicial sigue apuntando al abuso de extensiones de terceros, y lo presenta como algo que todavía está validando. Contó que se asignó un CVE a la falla de la extensión y que unos investigadores externos le reportaron SCKit.
- 13 de noviembre, 21:15 UTC. El estado pasó a «investigación en curso; se requiere acción de protección inmediata para entornos en servidor propio». Investigadores externos reportan actividad nueva contra instalaciones en servidores propios donde las extensiones siguen habilitadas. ConnectWise también apagó, como precaución, otras tres extensiones de terceros en la nube y en su tienda: ITBoost Integration, RepairShopr Integration y Guest Session Starter.
La frase del último aviso que más le sirve a un proveedor con servidor propio, traducida: «No esperes una alerta o una evidencia de compromiso para tomar esta medida». ConnectWise no puede apagar las extensiones en esas instalaciones: lo tiene que hacer el socio.

La extensión tiene un CVE de gravedad 9,3, y todavía no tiene arreglo anunciado
La falla de la extensión quedó registrada como CVE-2026-127063, con fecha del 12 de noviembre, en el repositorio de avisos de ConnectWise en GitHub. La ficha dice que la extensión RMM+, de la empresa DataComm, usa por defecto un secreto de API fijo. El administrador lo puede cambiar, pero donde quedó el valor de fábrica alguien puede usar las funciones de la extensión sin autorización, incluido mandar comandos a los agentes administrados. La gravedad es 9,3 sobre 10 (crítica, CVSS 4.0) y la ficha aclara que el problema es de la extensión y no afecta al servidor ni al cliente de ScreenConnect.
Dos detalles que conviene no perder. El primero: la ficha dice que no se anunció una versión corregida de RMM+. Por eso la única medida, en servidor propio, es deshabilitarla y no volver a instalarla hasta nuevo aviso; en la nube ConnectWise ya la sacó. El segundo: la falla aparece descrita de dos maneras. Microsoft, citando el aviso de ConnectWise, habla de las versiones 1.0.31 y 1.0.32 de RMM+, que, según reportaron investigadores externos (ConnectWise todavía lo evalúa), aceptaban una clave vacía cuando no se había configurado ninguna. La ficha del CVE habla de un secreto fijo por defecto. Las dos describen una protección que no protegía si el socio no la configuraba. Ninguna de las dos fuentes dice que esa sea, con certeza, la puerta por la que entraron: ConnectWise la investiga como vía de acceso inicial y Microsoft repite que el método de entrada sigue bajo investigación.
El parche de septiembre que frena el salto al técnico
La buena noticia del caso tiene dos meses. El boletín de seguridad de ConnectWise del 8 de septiembre de 2026 corrigió la falla CVE-2026-84869, con gravedad 9,9: en ciertas circunstancias, el cliente podía permitir transferir y ejecutar archivos durante una sesión remota sin autorización ni confirmación. El arreglo llegó en ScreenConnect 26.6.5, y ConnectWise dice que verificó que los clientes 26.6.5 y posteriores bloquean la técnica de propagación de SCKit.
La trampa está en la palabra «clientes». En la nube, las instancias ya están en 26.6.5, pero el propio boletín pedía reinstalar después los clientes del lado del técnico. El aviso de noviembre insiste: hay que verificar la versión instalada en cada estación de técnico, porque actualizar la consola no lo garantiza. Un proveedor que actualizó el servidor en septiembre y nunca miró las PC de su equipo puede estar expuesto igual.
Hay también un dato que baja un poco la temperatura. El 12 de noviembre, según el aviso de ConnectWise, los investigadores externos dijeron que no habían visto funcionar el salto del equipo infectado a la PC del técnico. RelayTrap está diseñado para eso; que lo haya logrado en algún caso, no consta en ninguna de las fuentes.
Por qué limpiar no alcanza
Si algo deja claro el informe de Microsoft es que este no es un caso de «desinstalá el programa raro y listo». Traducido, el informe advierte: «Quitar solo el cliente no autorizado no elimina la persistencia del kit ni invalida las sesiones web expuestas». ConnectWise dice lo mismo con otras palabras: deshabilitar extensiones y actualizar clientes no saca un acceso que ya quedó instalado.
Las recomendaciones de Microsoft para quien tiene que limpiar van en esa línea:
- No investigar con la herramienta comprometida. Usar la respuesta remota del antivirus corporativo u otro método aprobado, y no ScreenConnect, en un equipo sospechoso. Las PC de los técnicos que se conectaron entran en la revisión.
- Cerrar sesiones desde un equipo limpio. Invalidar las sesiones web de ScreenConnect y las del proveedor de identidad, cambiar credenciales y revisar cuentas y permisos. Cambiar la contraseña sola no corta todas las sesiones abiertas.
- Sacar la persistencia, las tareas, las entradas de inicio y las exclusiones del antivirus que no se aprobaron, y verificar a qué instancia responde cada cliente antes de borrarlo. Microsoft pide no usar como herramienta de limpieza un script recuperado del propio kit.
- Reinstalar el equipo cuando no se puede comprobar que quedó íntegro.
- Mantener activados Microsoft Defender, su protección en la nube y la protección contra alteraciones, que impide que un programa le cambie la configuración al antivirus.

Qué hacer según quién seas
Si sos cliente de un proveedor de IT:
- Preguntale si usa ScreenConnect, si tenía alguna de las ocho extensiones y si todos sus técnicos tienen el cliente 26.6.5 o posterior. Son tres preguntas de un minuto.
- Pedile que revise si en tus equipos hay más de un cliente de ScreenConnect y a qué servidor responde cada uno: el primer paso de SCKit es instalar en silencio uno igual al legítimo, conectado al atacante.
- Si tu proveedor encontró algo, pedile que te diga qué equipos revisó y si los reinstaló o los limpió, y cómo. Con lo que dice Microsoft, «borramos el programa» no es una respuesta completa.
Si sos el proveedor, esto es lo que piden ConnectWise y Microsoft:
- Apagá las extensiones ya si tenés ScreenConnect en un servidor propio: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link y RMM+ Password Link. ConnectWise recomienda apagar también ITBoost Integration, RepairShopr Integration y Guest Session Starter, en la nube y en servidor propio, hasta nuevo aviso.
- Verificá la versión del cliente: 26.6.5 o posterior en cada PC de técnico.
- Mientras actualizás, sacá el permiso de transferir archivos (Transfer Files) donde no haga falta; ConnectWise lo presenta como una medida temporal que no reemplaza actualizar. Y exigí MFA en las cuentas de la consola.
- Revisá y guardá la evidencia: historial de Run Command, actividad de la API de extensiones, cuentas administrativas, cambios de permisos y registros de Toolbox.
- Investigá y limpiá por fuera de ScreenConnect, con las pautas de la sección anterior, y aislá los equipos afectados antes de volver a conectarlos.
Lo que todavía no se sabe
Ni Microsoft ni ConnectWise establecieron cómo empezó el ataque: la extensión RMM+ es la principal sospechosa, no una conclusión. Microsoft no publicó cuántas organizaciones o equipos vio afectados, y la única cifra de ConnectWise sigue siendo la de unos 400 entornos que tenían alguna de las extensiones señaladas, que no es un conteo de víctimas: la propia empresa aclara que tener una extensión no prueba un compromiso. Tampoco se sabe quién está detrás. Las víctimas que se conocen no tienen país informado, así que no hay datos para decir que el ataque llegó a América Latina; si tu proveedor usa ScreenConnect, las tres preguntas valen igual. ConnectWise promete seguir actualizando su aviso, y nosotros esta nota y la del 11 de noviembre si algo cambia.
Fuentes
- Microsoft Threat Intelligence, «SCKit abuses ScreenConnect to deploy remote access and target technician sessions», blog de seguridad de Microsoft, 13 de noviembre de 2026, 21:31 UTC.
- ConnectWise, «ScreenConnect security advisory: Precautionary extension disabling and partner guidance», actualizaciones del 12 de noviembre (18:45 UTC) y del 13 de noviembre de 2026 (21:15 UTC).
- ConnectWise, ficha de CVE-2026-127063 (extensión RMM+), 12 de noviembre de 2026.
- ConnectWise, «2026-09-08 ScreenConnect Bulletin» (CVE-2026-84869), 8 de septiembre de 2026.
- Créditos de imagen: fotomontajes editoriales asistidos por IA con el logo de ConnectWise tomado de su sitio oficial.
¿Tu proveedor de IT ya sabe qué versión tienen sus técnicos? Contanos en los comentarios ⬇️