VMware corrige un zero-day de vCenter que, según Mandiant, ya se explotaba en septiembre


Broadcom publicó el 19 de noviembre de 2026 el aviso de seguridad VMSA-2026-0009, que corrige un zero-day de VMware vCenter: la falla CVE-2026-123890, con una nota de 9,8 sobre 10, la más alta del aviso, deja que alguien con acceso de red a vCenter se salte la autenticación y entre al sistema sin usuario ni contraseña. Según Mandiant, que reportó la falla, y el Grupo de Inteligencia de Amenazas de Google (GTIG), un grupo de espionaje del que sospechan vínculos con China ya la estaba aprovechando a principios de septiembre.
Si no administrás servidores, no tenés que hacer nada: vCenter es la consola con la que las empresas manejan sus máquinas virtuales de VMware, no un programa que esté en tu PC. Le importa a quien tiene servidores virtualizados con VMware en su empresa, a los proveedores y equipos de sistemas que se los administran, y a cualquier pyme que tercerice esa parte. El mismo aviso corrige además tres fallas en SDDC Manager y una en VMware Tools para Windows, el paquete que se instala dentro de cada máquina virtual con Windows.
Qué hacer hoy: actualizar vCenter a la versión corregida de tu rama. Broadcom no lista ninguna medida alternativa al parche. Mientras lo programás, revisá quién puede llegar por red a vCenter, porque esa es la única condición que pide el ataque.
Qué hacer según quién seas
- Si solo usás una computadora: nada.
- Si los servidores de tu empresa los maneja un proveedor: mandale un mensaje corto: «¿Ya actualizaron vCenter por el aviso VMSA-2026-0009, la falla CVE-2026-123890?». Si usan VMware Cloud Foundation, preguntá también por SDDC Manager.
- Si administrás vCenter: instalá la versión corregida de tu rama (está en la tabla de abajo) y no la dejes para el próximo mantenimiento programado. El propio documento de preguntas y respuestas de VMware la trata como un cambio de emergencia.
- Si tenés máquinas virtuales con Windows: actualizá VMware Tools dentro de cada una a 13.1.5.0 o 12.5.5. Esa falla es menos grave, pero no tiene alternativa.
- Si usás VMware Workstation o Fusion en tu PC: esos programas no están afectados. Si alguna de sus máquinas virtuales con Windows va a terminar en un servidor de la empresa, revisá antes que tenga una versión corregida de VMware Tools.
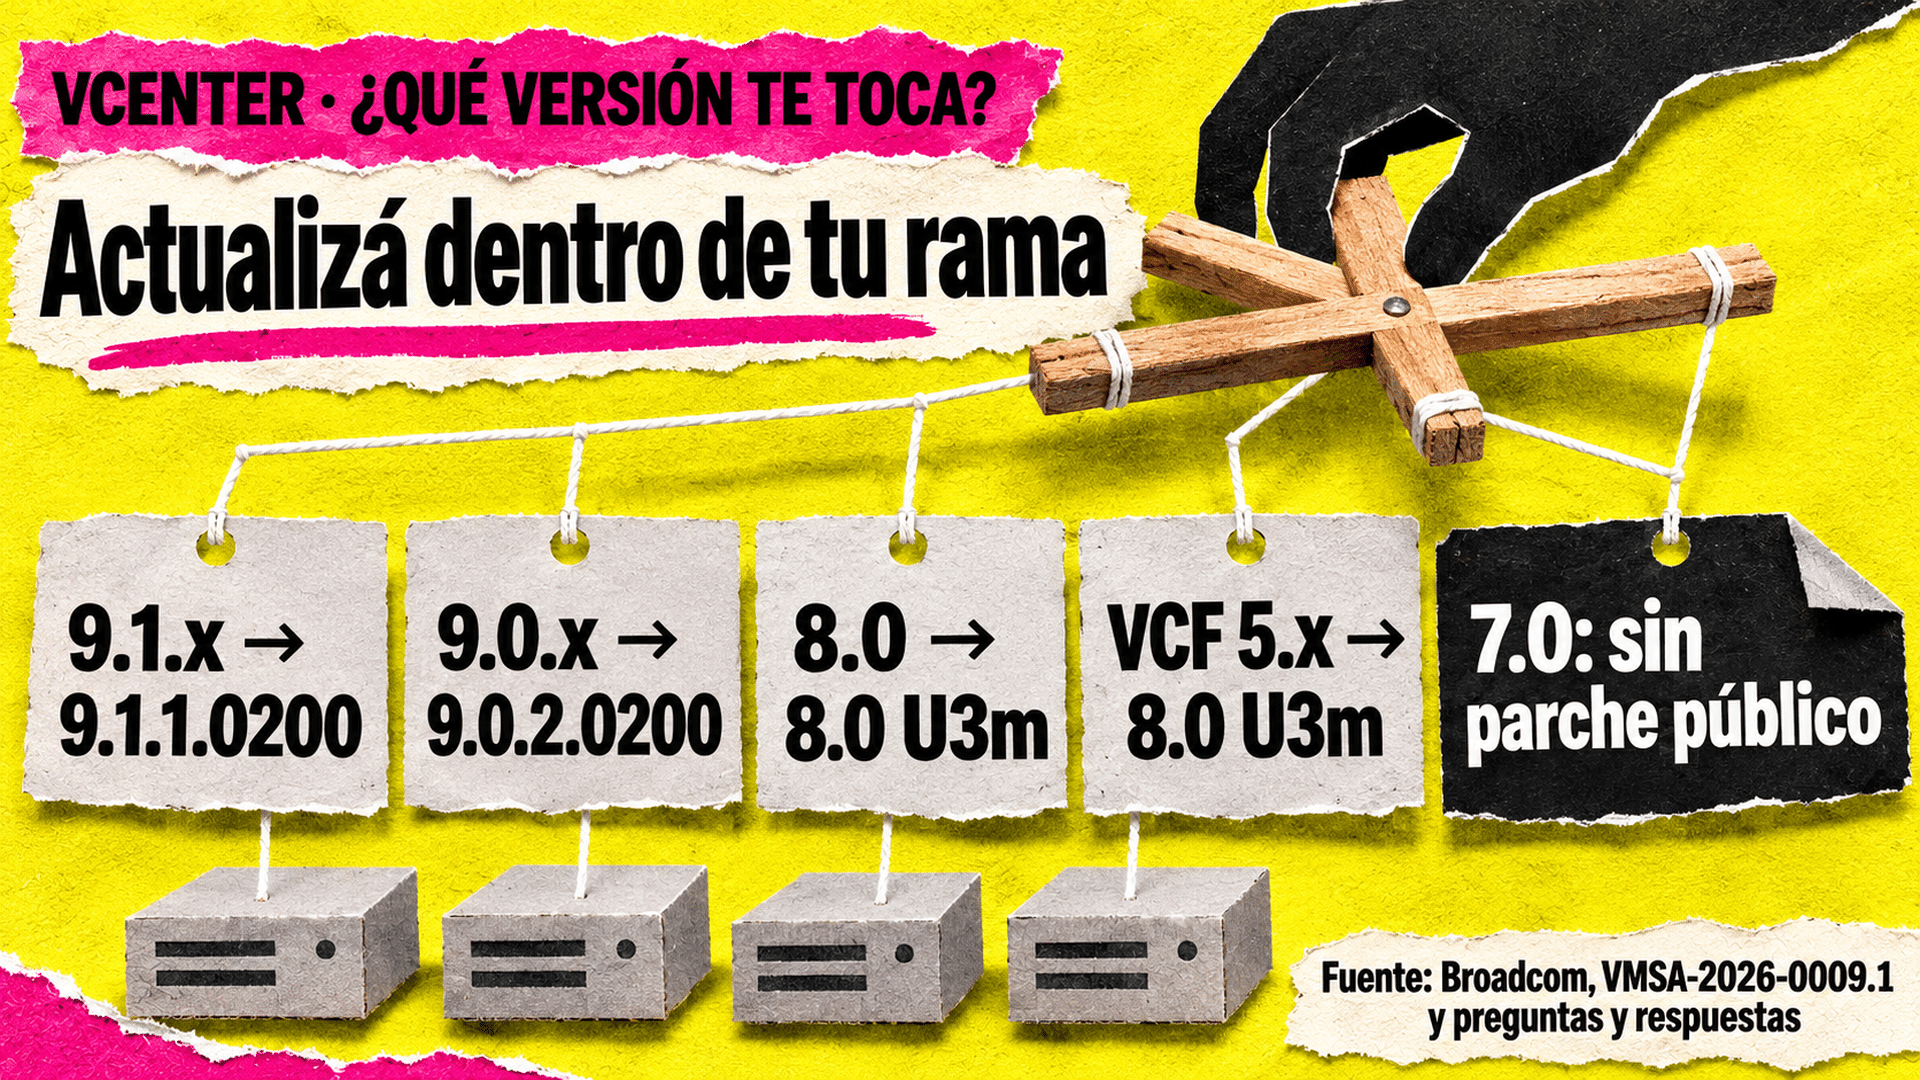
Qué corrige el aviso y a qué versión ir
El aviso VMSA-2026-0009 describe la falla principal en pocas líneas: vCenter tiene una vulnerabilidad que permite saltarse la autenticación en su servicio de directorio, el VMware Directory Service, y un atacante «con acceso de red a vCenter» puede aprovecharla para «saltarse la autenticación y obtener acceso no autorizado al sistema». Broadcom la calificó como crítica, con 9,8 puntos en la escala CVSS 3.1. El cálculo que enlaza el aviso lo explica: se ataca por red, no requiere privilegios previos ni que nadie haga clic en nada.
Estas son las versiones afectadas y las corregidas de vCenter, según el mismo aviso:
| Si usás… | Actualizá vCenter a | Nota |
|---|---|---|
| vCenter 9.1.x (VMware Cloud Foundation o vSphere Foundation) | 9.1.1.0200 | No es compatible con vCenter Quick Patch |
| vCenter 9.0.x | 9.0.2.0200 | Bloquea por ahora el salto a VCF 9.1.1 |
| vCenter 8.0 | 8.0 U3m | Hay que estar en vSphere 8 Update 3; bloquea por ahora el salto a VCF 9.1.1 |
| VMware Cloud Foundation 5.x | 5.2.5; según el documento de preguntas, vCenter 8.0 U3m por la vía de parches asíncronos (KB 88287) | Y SDDC Manager a 5.2.5 |
| vCenter 7.0 | Sin parche público | Solo con contrato de soporte extendido |
| Telco Cloud Platform e Infrastructure | Según el artículo KB 463116 | Instrucciones propias |
Los parches son acumulativos: no hace falta instalar antes los de avisos anteriores, como el VMSA-2026-0008, y cualquier versión más nueva que las de la tabla también resuelve el problema. Para las versiones 6.5 y 6.7, que ya no tienen soporte, VMware pide suponer que están afectadas.
Cómo saber qué vCenter tenés
- Desde el vSphere Client: la versión y el número de compilación aparecen en la pestaña «Summary» (Resumen) de vCenter.
- Desde PowerCLI: después de conectarte con
Connect-VIServer, la compilación está en$global:DefaultVIServer.Buildy la versión en$global:DefaultVIServer.Version.
Un detalle que tranquiliza a más de un jefe de sistemas: según el documento de preguntas y respuestas que VMware publicó junto con el aviso, actualizar vCenter no apaga las máquinas virtuales. Durante la actualización se pierde un rato el vSphere Client y las demás formas de administración, pero los servidores siguen corriendo.


Qué dice Mandiant que pasó
El aviso de Broadcom agradece a Mandiant por reportarla, y el mismo 19 de noviembre Mandiant y GTIG publicaron un informe sobre la campaña en la que la vieron usada. Lo atribuyen a ARMORY CASTLE, un actor de espionaje del que sospechan un nexo con China y que antes seguían con el nombre UNC5221.
Según ese informe, aprovechar la falla le da al atacante una sesión autenticada como administrator@vsphere.local, el administrador principal de vCenter, y con ella puede ejecutar comandos y llevarse archivos, entre ellos la base de datos del directorio. Mandiant dice que el grupo la explotó a principios de septiembre de 2026, de acuerdo con la evidencia forense, con una herramienta propia que Mandiant llama BONESAW, que además creaba una cuenta de administrador de inicio de sesión único. Y agrega un dato inquietante: tiene evidencia de que el grupo ya conocía esta falla antes del 29 de julio de 2026, y los registros muestran que la usó contra un vCenter que ya tenía aplicado el parche de la falla anterior, la CVE-2026-59309.
La entrada no fue directa a vCenter. Según el resumen de BleepingComputer, el grupo primero comprometió equipos de BeyondTrust Remote Support con otra falla de día cero (CVE-2026-102764, explotada desde fines de agosto), después pasó a servidores Linux internos y desde ahí buscó la infraestructura de VMware. El mismo medio cuenta que, en esa intrusión, los atacantes terminaron llegando a los hosts ESXi y sacando información de las máquinas virtuales, incluidos archivos de la base de datos de Active Directory de Windows.
«Recomendamos enfáticamente que las organizaciones afectadas apliquen de inmediato los parches de seguridad que publicó Broadcom para corregir la vulnerabilidad.»
— Mandiant y GTIG, «ARMORY CASTLE Exploits vSphere», 19 de noviembre de 2026 (traducción propia)
El informe agrega una lectura que va más allá de este parche: dos fallas de día cero y tres conjuntos de software malicioso especializados en una sola campaña indican, según Mandiant, «recursos significativos» detrás del grupo, y la herramienta usada contra vCenter se había compilado más de un mes antes de esa intrusión, lo que para los investigadores sugiere que fue pensada para operaciones más amplias.

Broadcom no habla de ataques
Acá hay una diferencia que conviene leer con cuidado. El aviso de Broadcom dice que las fallas le fueron «reportadas en forma privada» y agradece a Mandiant, pero no menciona en ningún lado que la de vCenter se esté explotando. Como señala BleepingComputer, Broadcom no confirmó la explotación: quien la documenta es Mandiant. Que la empresa no lo diga no significa que no haya pasado; significa que, por ahora, el dato de los ataques viene del investigador y no del fabricante.
Lo que sí dice VMware, sin vueltas, es cuánto apuro corresponde. En su documento de preguntas y respuestas lo pone así:
«El problema de vCenter califica, según las metodologías ITIL, como un cambio de emergencia, que requiere una acción rápida de tu organización.»
— VMware by Broadcom, preguntas y respuestas de VMSA-2026-0009, 19 de noviembre de 2026 (traducción propia)
Otro dato que todavía no acompaña: la falla no figura en el catálogo de vulnerabilidades explotadas de la CISA, la agencia de ciberseguridad de Estados Unidos. Pero la versión más reciente de ese catálogo que pudimos leer es del 18 de noviembre, un día antes del aviso, así que su ausencia no dice nada todavía.


Lo otro que trae el aviso: SDDC Manager y VMware Tools
VMSA-2026-0009 agrupa cinco fallas. Además de la de vCenter, corrige tres en SDDC Manager, el componente que administra el ciclo de vida de VMware Cloud Foundation, y una en VMware Tools para Windows.
- SDDC Manager (CVE-2026-123891, 8,1; CVE-2026-123892, 7,2; CVE-2026-123893, 6,7): una inyección SQL que deja leer y escribir su base de datos, una inyección de comandos para ejecutar órdenes en el equipo y una escalada de privilegios hasta root. Las tres piden que el atacante ya tenga una cuenta. Se corrigen en 9.1.1.0200, 9.0.2.0100 y 5.2.5. Si ya estabas en SDDC Manager 9.1.1.0, esas tres ya estaban resueltas, aunque Broadcom recomienda ir igual a la última.
- VMware Tools para Windows (CVE-2026-123894, 6,7): alguien que ya controla un proceso con privilegios dentro de una máquina virtual con Windows puede subir sus privilegios dentro de esa misma máquina, siempre que esté configurada con un «guest alias», un mapeo que asocia una identidad de vSphere a una cuenta del sistema invitado. Se corrige en VMware Tools 13.1.5.0 y 12.5.5; para Windows de 32 bits, la 12.4.10, que viene dentro de 12.5.5.
Dos aclaraciones del documento de preguntas para no asustarse de más: ninguna de las fallas permite escapar de una máquina virtual al host, y ESX, NSX, VCF Operations, VCF Automation, Workstation y Fusion no están afectados por este aviso. Y dos para no confiarse: desactivar las «guest operations», como sugiere la guía de seguridad de VMware, no protege contra la falla de Tools, y desinstalar VMware Tools tampoco es una solución, porque de ese paquete dependen la sincronización de hora, el apagado ordenado desde vSphere y las copias de seguridad consistentes.
Una precisión de hoy: el 20 de noviembre Broadcom actualizó el aviso (VMSA-2026-0009.1) «para aclarar las versiones de VMware Tools afectadas», y su tabla nombra las ramas 13.x y 12.3 a 12.5. El documento de preguntas habla de 13.x, 12.x y 11.x, y para 11.x y 12.0 a 12.2 solo ese documento indica la salida: 12.5.5.
Para ver si una máquina virtual con Windows tiene alias configurados, VMware indica ejecutar VGAuthCLI.exe list como administrador dentro de la máquina. La versión de Tools aparece en la pestaña «Summary» de cada máquina en el vSphere Client.

Si hoy no podés parchear
La respuesta corta es que no hay atajo. Broadcom no publica medidas alternativas para ninguna de las cinco fallas y lo dice en su documento de preguntas: puede haber controles compensatorios, como los firewalls perimetrales o del propio equipo, pero cada organización tiene que decidir si confía en ellos, y el soporte de VMware no puede decidirlo por vos. Lo que sí podés hacer mientras programás la ventana:
- Achicar quién llega a vCenter. Como el ataque solo necesita acceso de red, cuantas menos máquinas puedan hablar con vCenter, menos lugares desde donde intentarlo. La guía de puertos y protocolos de VMware ayuda a armar esas reglas.
- No confiar solo en el firewall del propio vCenter. Mandiant advierte que el firewall que se maneja desde la interfaz de administración del equipo (VAMI) no distingue bien por puerto, no envía a un registro remoto los intentos bloqueados y no controla el tráfico de salida. Recomienda su herramienta VCSA Hardening & Logging Tool, gratuita y de código abierto, que aplica las reglas directamente en el sistema del equipo y manda los eventos a un sistema de monitoreo. Ojo antes de correrla: el propio repositorio advierte que esos cambios se apartan de la configuración estándar y pueden afectar el contrato de soporte de VMware, que una lista de direcciones mal armada deja a vCenter aislado de la red (y para recuperarlo hace falta acceso por consola), y que conviene tener una copia de seguridad o una instantánea antes.
- Revisar si estás en medio de una migración. Según VMware, vCenter 8.0 U3m y 9.0.2.0200 bloquean por ahora el salto a VCF 9.1.1 (un problema que llaman «Back-in-Time»), que VMware dice que se resolverá con VCF 9.1.2, todavía no publicada. Si estás a mitad de camino, la propia empresa sugiere evaluar si conviene esperar o acelerar el salto a vCenter 9.1.1 y parchear ahí.
- Si usás un sistema integrado de terceros, como VxRail o SimpliVity, el parche lo tiene que validar ese fabricante: VMware pide consultarlo con él.
Por qué vCenter es un blanco tan codiciado
vCenter es, literalmente, el control remoto de todo el centro de datos virtual: desde ahí se crean, apagan, copian y mueven las máquinas virtuales de una empresa. Quien entra como administrador no necesita romper cada servidor por separado. Es la diferencia entre forzar una puerta y conseguir el llavero del encargado del edificio. Mandiant lo resume en su informe: la infraestructura de virtualización como vCenter sigue siendo «un blanco principal» de los grupos de amenazas persistentes avanzadas, y por eso pide no depender solo de parchear después de cada aviso.
Ojo con un malentendido posible: según VMware, esta falla es distinta de la CVE-2026-59309 del aviso VMSA-2026-0006, así que haber aplicado aquel parche no alcanza. Y Mandiant ubica a este grupo explotando fallas de equipos de borde y de seguridad desde 2023: lo nuevo, según el informe, es que ahora usa una falla de día cero también después de haber entrado, para moverse por adentro de la red.
Para una pyme o un organismo público de la región, la conclusión práctica no cambia aunque no se sepa a qué sectores apuntó la campaña: vCenter no debería ser accesible desde cualquier parte de la red, y un parche crítico de VMware se trata como una urgencia, no como un pendiente del mes.
Lo que todavía no se sabe
- A quiénes atacaron. El informe de Mandiant no nombra víctimas, sectores ni países, así que no hay datos de casos en América Latina.
- Si la explotación sigue. Mandiant documenta la de septiembre en la campaña que investigó; ninguna de las fuentes consultadas menciona a otros grupos usando la falla.
- Si Broadcom va a confirmar los ataques en una próxima versión del aviso.
- Qué pasa exactamente con VMware Tools 11.x, que el documento de preguntas nombra y la tabla del aviso .1 no.
Si Broadcom confirma la explotación o aparecen novedades, actualizamos esta nota.


Fuentes
- Broadcom, «VMSA-2026-0009: VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities», publicado el 19 de noviembre de 2026 y actualizado como VMSA-2026-0009.1 el 20 de noviembre de 2026.
- VMware by Broadcom, «VMSA-2026-0009: Questions & Answers», 19 de noviembre de 2026.
- Mandiant y Google Threat Intelligence Group, «ARMORY CASTLE Exploits vSphere», 19 de noviembre de 2026.
- Lawrence Abrams, BleepingComputer, «VMware patches vCenter zero-day exploited in attacks since September», 19 de noviembre de 2026.
- Swati Khandelwal, The Hacker News, «China-Linked Hackers Exploit Critical VMware vCenter Zero-Day to Gain Admin Access and Steal Data», 20 de noviembre de 2026.