Teams prevé ocultar los QR de remitentes externos desde octubre de 2026

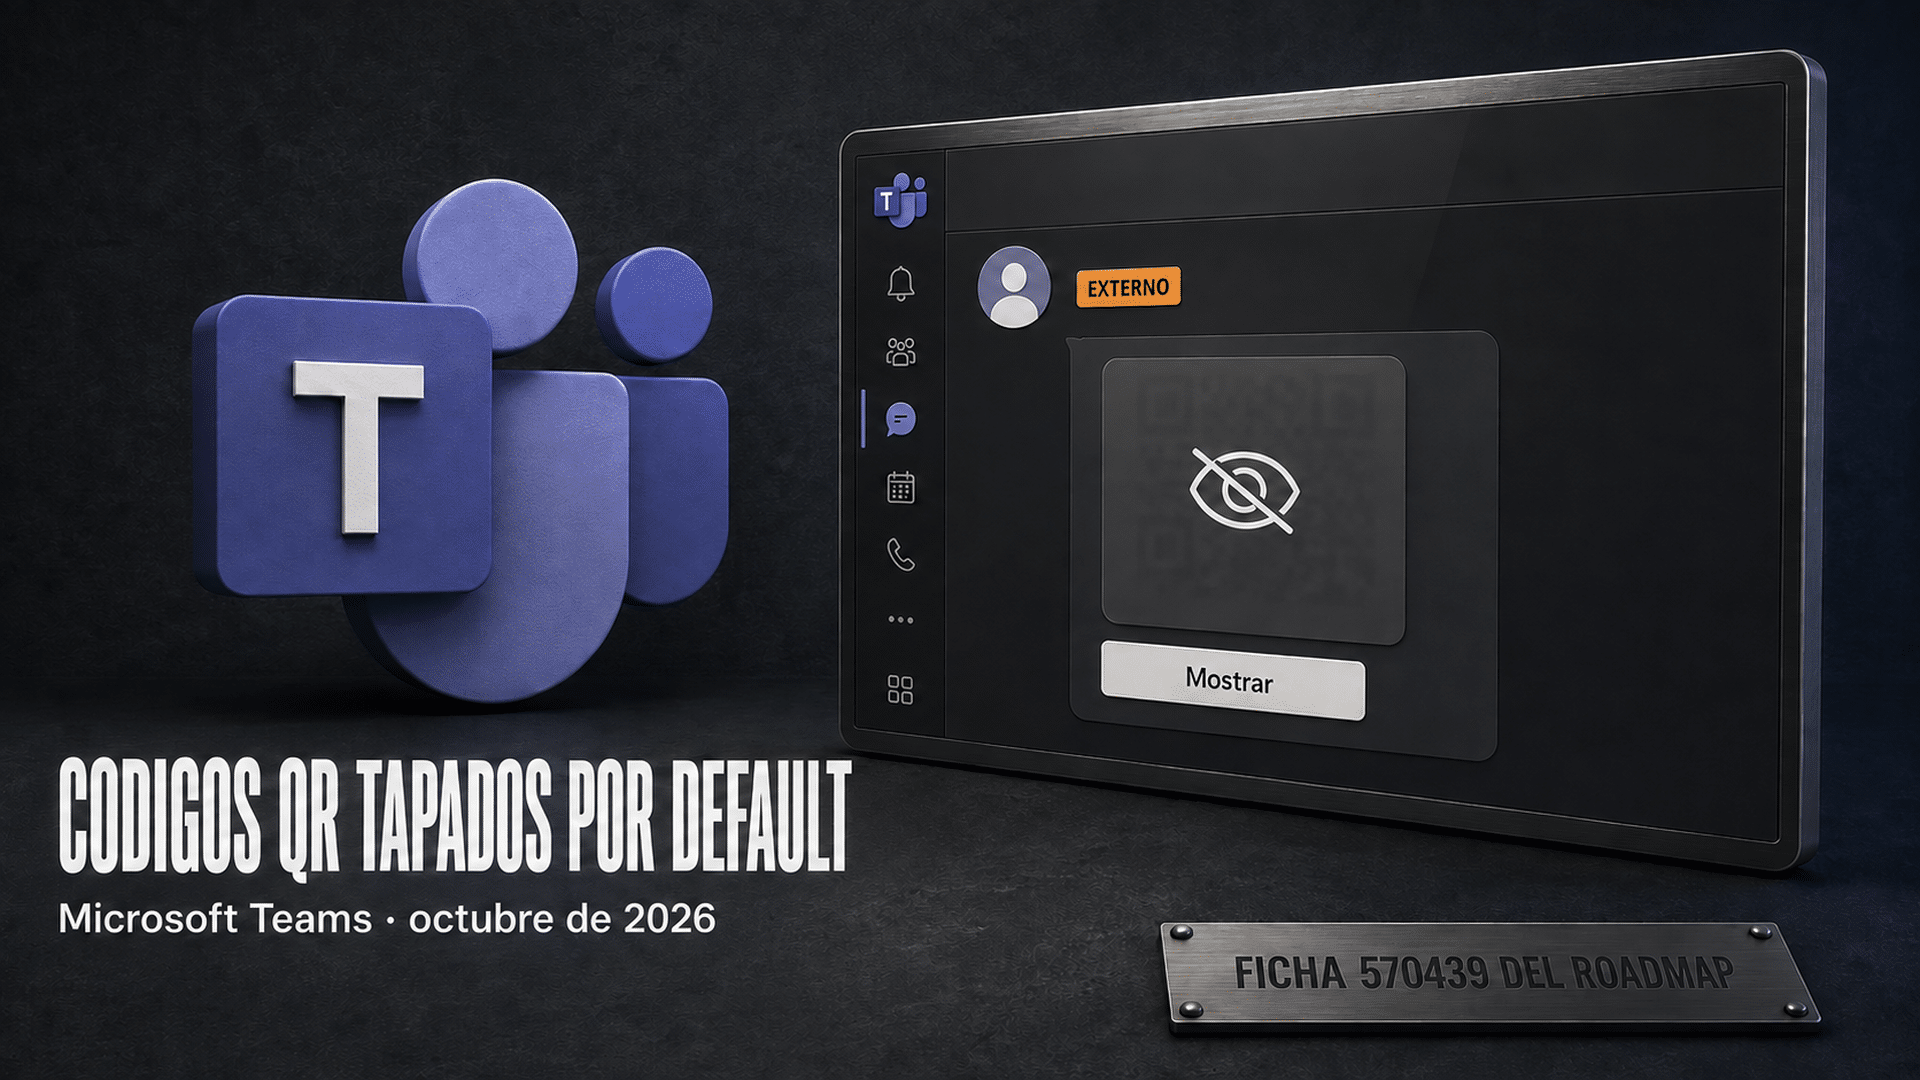
Microsoft prevé ocultar por defecto los códigos QR enviados por usuarios externos en Teams desde octubre de 2026. La ficha 570439 del Roadmap sigue en desarrollo: describe imágenes que habrá que revelar antes de verlas o escanearlas, con una fecha prevista que puede cambiar.
Qué hacer hoy: verificá por otro canal los QR inesperados que pidan iniciar sesión o entregar datos. La función está anunciada, no disponible según esta ficha. Si administrás Teams, revisá la protección de enlaces actual; no esperes a octubre para hacerlo.
La medida añade una pausa antes de interactuar con el QR. La ficha no detalla si habrá análisis del destino ni bloqueo automático, y tampoco permite concluir que Teams sea incapaz de analizar códigos QR. Una cosa es lo anunciado; otra, lo que la documentación todavía no explica.
Actualización del 13 de septiembre de 2026. Sumamos el aviso MC1470410 del Message Center, leído en un espejo público de terceros, que escalona el despliegue por anillos durante octubre (ver el detalle). Corregimos la respuesta que decía que no había documentación adicional.
Qué dice la ficha 570439 sobre los códigos QR en Teams
El documento es corto y conviene leerlo entero. Microsoft lo publicó en el Roadmap de Microsoft 365, que es su canal público y fechado para anunciar lo que viene:
«Microsoft Teams va a ofrecer protección adicional para los códigos QR compartidos por usuarios externos en los mensajes. Las imágenes que contengan códigos QR de remitentes externos van a aparecer oscurecidas por default y van a requerir que los usuarios las revelen antes de verlas o escanearlas. Esto ayuda a reducir el riesgo de phishing y fraude fomentando una interacción más deliberada con el contenido del código QR.»
Microsoft — ficha 570439 del Roadmap de Microsoft 365 (traducción nuestra del original en inglés)
El alcance descrito son remitentes externos. El objetivo declarado es reducir el riesgo de phishing y fraude al hacer que la interacción sea más deliberada. La ficha no documenta planes, controles administrativos ni el tratamiento de todos los casos de invitados.
| Dato | Qué dice la ficha |
|---|---|
| Identificador | Feature 570439, «Microsoft Teams: QR code protection in Teams messaging» |
| Estado | In development |
| Fecha declarada | Octubre de 2026 |
| Fases de despliegue | General Availability y Targeted Release, el anillo de organizaciones con acceso anticipado |
| Vista previa | El campo de fecha de preview viene vacío |
| Plataformas | Android, iOS, Mac, escritorio y Web (ficha consultada el 13 de septiembre) |
| Nube | Worldwide (Standard Multi-Tenant) |
| Publicada | 3 de septiembre de 2026, 22:50 (sello del registro, sin zona declarada) |
| Documentación extra | Ninguna enlazada: el campo de «más información» sigue en blanco al 13 de septiembre |
| Qué NO dice | Qué planes lo reciben, si el administrador puede apagarlo, y qué día de octubre |
El Roadmap es una planificación pública, no una garantía de fecha ni una especificación completa. La consulta del 13 de septiembre mantiene Web entre las plataformas, y el último cambio del registro sigue fechado el 4 de septiembre.
Lo que agrega el aviso MC1470410 del Message Center
El Message Center es la sección de avisos del centro de administración de Microsoft 365, y el enlace de este aviso no lo muestra a una consulta pública. Lo leímos en el espejo público de mc.merill.net, un archivo de terceros que lo registra como publicado el 10 de septiembre de 2026 y asociado a la ficha 570439. Todo lo que sigue en esta sección sale de ese espejo.
El aviso prevé dos tramos: Targeted Release desde principios de octubre de 2026 y disponibilidad general para la nube Worldwide desde mediados de octubre, y espera completar cada uno en ese mismo período. No da un día exacto. Afecta a las organizaciones que permiten comunicarse con usuarios externos, a quienes reciben mensajes de remitentes externos y a los administradores y equipos de soporte que gestionan la colaboración externa. Entre las plataformas y servicios nombra Teams de escritorio, web y móvil.
Agrega dos precisiones que la ficha no tenía. La protección se aplica sola a las imágenes con QR que llegan de remitentes externos, sin configuración ni cambios de directiva del administrador. Y que una imagen aparezca borrosa no significa que Teams haya determinado que ese QR es malicioso: se tapa por venir de afuera. El aviso no menciona licencias, invitados, análisis del destino, bloqueo automático ni si el administrador puede desactivar la función.
Qué está documentado sobre enlaces y códigos QR
La documentación de protección contra URL maliciosas de Teams describe la comprobación de enlaces de mensajes contra inteligencia de amenazas. Cuando detecta un destino peligroso, puede advertir al emisor y a los receptores. Esa página describe enlaces; no documenta allí cómo se tratan los destinos codificados dentro de imágenes QR.
Por eso no podemos presentar la nueva función como prueba de un fallo concreto del escáner ni explicar por qué Microsoft eligió ocultar imágenes. El Roadmap solo promete esa interacción adicional. La empresa sí ha documentado extracción de URL desde QR en Defender for Office 365 para correo; eso no demuestra que Teams use el mismo mecanismo.
Para administradores: Microsoft indica que la protección base de enlaces viene habilitada en los tenants nuevos. En uno existente, revisá en el centro de administración Messaging settings → Messaging safety → Scan messages for unsafe URLs y guardá el cambio si corresponde. Safe Links es una capa diferente, ligada a Defender for Office 365; no conviene confundir ambas.
La misma pelea, dada antes en el correo
Los ataques con QR también tienen un antecedente documentado en el correo electrónico. Sirve de contexto, con cifras y protecciones de otro producto.
En noviembre de 2024, en el blog de seguridad de la compañía, Microsoft publicó una autopsia del episodio en el correo electrónico. Sus investigadores detectaron el salto de los ataques con QR en septiembre de 2023, y el texto reconoce que durante varios meses sus clientes vieron entrar más correo malo mientras la empresa adaptaba la tecnología. El motivo que da para el correo es que, en ese momento, no era estándar en la industria analizar a fondo cada imagen de cada mensaje. Ni la ficha ni el aviso de Teams dicen que ese sea el motivo de la función nueva.
El número que cierra esa historia es contundente:
«En el pico, Defender for Office 365 estaba bloqueando 3 millones de intentos por día, y con la llegada de protecciones innovadoras vimos ese número reducirse a 200.000 intentos de phishing con código QR cada día.»
Ramya Chitrakar, Corporate Vice President, Apps and Identity — vía el Microsoft Security Blog del 4 de noviembre de 2024 (traducción nuestra)
Estas cifras pertenecen al correo, no a Teams: Microsoft informó un pico de tres millones de bloqueos diarios y, después de nuevas protecciones, unos 200.000 intentos diarios de phishing con QR. No son una medición de mensajes de Teams ni equivalen a que el riesgo haya desaparecido.
| Capa | Qué está documentado | Límite de la comparación |
|---|---|---|
| Defender for Office 365: correo | Extracción de URL de QR y protección frente a phishing | Producto de correo; sus cifras no describen Teams |
| Protección base de Teams | Revisión de URL en mensajes y advertencias | La página consultada no explica el análisis de imágenes QR |
| QR externos en Teams: previsto para octubre | Ocultar la imagen y pedir revelarla | Planes, día exacto y detalles de análisis sin especificar |
La protección base de enlaces y Safe Links tienen condiciones distintas. Verificá la licencia y la configuración de tu organización en la documentación de Microsoft. Para la función de QR, ni la ficha ni el aviso MC1470410, según el espejo de terceros que lo reproduce, hablan de licencias; el aviso sí dice que no va a hacer falta configurarla, pero no aclara si se puede desactivar.
El código que arranca en la PC y termina en tu teléfono
Hay una razón por la que el QR se volvió el sobre preferido para meter un enlace donde no debería entrar, y no tiene que ver con la criptografía. Tiene que ver con la geografía del ataque.
Un QR recibido en la computadora puede terminar abriéndose en un teléfono. Ese segundo dispositivo puede tener una configuración y protecciones distintas, sobre todo si es personal. El riesgo depende del destino y de lo que hagas allí: que venga dibujado en cuadraditos no vuelve confiable un enlace.
Ocultar la imagen introduce una pausa antes de revelarla; no desactiva el código ni garantiza que el usuario vaya a reconocer un fraude. Ni la ficha ni el aviso MC1470410, en el espejo público de terceros que lo reproduce, atribuyen la decisión a una imposibilidad de proteger teléfonos, así que no corresponde presentar esa explicación como un hecho.
Y si el vector te suena conocido, es porque Teams viene siendo puerta de entrada desde hace rato. El 3 de septiembre contamos hasta dónde llegó una campaña de falso soporte técnico que entró por un chat de Teams, y ese mismo día Microsoft también documentó el phishing que esconde caracteres invisibles para que los filtros no lean lo que el humano sí ve. El patrón se repite: cuando el filtro aprende a leer algo, el ataque se muda a lo que el filtro todavía no lee.
¿Y esto qué significa para vos?
Si tu empresa conversa con clientes o proveedores externos por Teams, el alcance anunciado es relevante. Hasta que se confirme el despliegue en tu organización, trabajá con las medidas actuales y tratá el QR como cualquier enlace inesperado.

Así que lo que sirve es lo aburrido de siempre, que sigue siendo lo que funciona:
- Un QR no es una excepción a nada. Todo lo que no harías con un enlace acortado que te manda un desconocido, no lo hagas con un código QR: es el mismo enlace, con una capa de dibujo encima.
- Desconfiá del apuro. Una petición inesperada de credenciales, pagos o datos merece confirmación por un canal que ya conozcas, aunque el mensaje tenga aspecto legítimo.
- Revisá el destino antes de abrirlo. Si tu lector ofrece vista previa, mirala sin continuar. Podés frenar también después: no ingreses credenciales ni datos ante una página dudosa. Si no podés verificar el destino, confirmá la solicitud por otro canal.
- Si tu inquilino no es nuevo, entrá al centro de administración de Teams y confirmá que la protección de enlaces está encendida: Microsoft la da por default en los inquilinos nuevos, y para los viejos aclara que el administrador todavía puede revisar o modificar esa configuración.
- Si administrás Teams, avisale a tu gente antes de octubre. Según el espejo público de terceros del aviso MC1470410, no hace falta ninguna acción previa, pero el aviso recomienda contar que los QR de remitentes externos pueden aparecer borrosos, recordar que hay que verificar al remitente antes de revelarlos o escanearlos y actualizar la documentación interna de la mesa de ayuda. Mejor eso que enterarte por el primer ticket de «Teams me rompió el QR».
- Revisá quién es externo en tu inquilino. La función de octubre se apoya en esa distinción, así que si tu organización tiene el acceso externo abierto de par en par, conviene saberlo antes de que la protección dependa de eso.
Una protección web compatible con el teléfono puede ser una capa adicional, pero no reemplaza verificar el pedido. Las aplicaciones incluidas y sus funciones cambian entre Android, iOS, Mac y Windows: el listado de plataformas del Roadmap de Teams no demuestra qué cubre una licencia de antivirus.
Si querés el detalle técnico de cómo funciona el quishing en entornos corporativos, ESET tiene un análisis en español sobre cómo los códigos QR eluden la seguridad de las empresas.
Preguntas frecuentes sobre la protección de QR en Teams
¿Cuándo llega la protección de códigos QR a Teams?
La ficha 570439 del Roadmap declara octubre de 2026, sin precisar el día, y sigue en estado «en desarrollo». El aviso MC1470410 del Message Center, según un espejo público de terceros, lo escalona: Targeted Release, el anillo de organizaciones que reciben las novedades antes, desde principios de octubre, y disponibilidad general desde mediados de octubre. Ninguno de los dos da un día exacto, la ficha no trae fecha de vista previa y esos plazos pueden moverse.
¿Bloquea los códigos QR peligrosos?
Lo publicado describe ocultación y revelado manual. Ni la ficha ni el aviso MC1470410, según ese espejo de terceros, detallan un análisis del contenido del QR o un bloqueo automático, así que no podemos confirmar ni descartar esas capacidades. El aviso sí aclara que la imagen borrosa no significa que Teams haya determinado que el código sea malicioso.
¿Afecta a los códigos QR de mis propios compañeros?
No según lo publicado. La ficha y el aviso hablan específicamente de códigos QR compartidos por usuarios externos y de imágenes de remitentes externos. Los mensajes internos de tu organización quedan fuera del alcance descrito. Ni la ficha ni el aviso MC1470410, según ese espejo de terceros, aclaran si un invitado ya agregado a tu inquilino cuenta como interno o como externo.
¿Necesito una licencia especial de Microsoft 365?
Ni la ficha, que sigue con el campo de más información vacío, ni el aviso MC1470410 del Message Center, según ese espejo de terceros, hablan de licencias. Lo que el aviso sí dice es que la función viene activada por defecto y que no requiere acción previa del administrador. Sí está documentado que la protección contra URL maliciosas en Teams viene de base, mientras que Safe Links es parte de Defender for Office 365.
🛒 Te puede servir
¿Y vos qué opinás? Dejalo en los comentarios ⬇️
Ver opciones de protección móvil →
Revisión editorial · 5 de septiembre de 2026: Aclaramos el alcance del anuncio: no prueba que Teams carezca de análisis QR. Incorporamos Web a la lista actual y retiramos gráficos que afirmaban más de lo documentado.