Phishing con caracteres invisibles: qué documentó Microsoft y cómo protegerte


Microsoft publicó este 3 de septiembre de 2026 un informe que documenta un caso de phishing con caracteres invisibles: durante los tres meses de fase intensa, una campaña metió letras que no se ven adentro de palabras como funding para que los filtros de correo no las reconocieran. Solo el 11 de febrero de 2026 la señal se activó sobre más de 2,3 millones de mensajes en un día.
Para actuar: no entregues información financiera mediante formularios de correos inesperados; confirmá por un canal oficial que ya conozcas. El informe se publicó en septiembre, pero describe actividad de febrero a junio de 2026. No confirma víctimas en Argentina ni en otros países de LATAM.
Lo llamativo no es el volumen. Es de dónde salió el truco: es la misma técnica que el mundo de la seguridad en IA venía estudiando para otra cosa — esconderle instrucciones a una persona para que sí las lea su asistente. Acá no había ninguna instrucción escondida. Había una letra fantasma partiendo palabras al medio.
Qué es el phishing con caracteres invisibles
Unicode asigna códigos a los símbolos del texto. Su bloque Tags, de U+E0000 a U+E007F, incluye caracteres como U+E0041 (tag A) que las interfaces habituales no muestran como una letra visible. Herramientas de inspección sí pueden revelar esos códigos.
Ese bloque se creó para etiquetar idiomas y hoy está mayormente obsoleto. Pero sigue ahí, y tiene una propiedad que a un atacante le sirve muchísimo: vos no lo ves, el software sí lo lee.
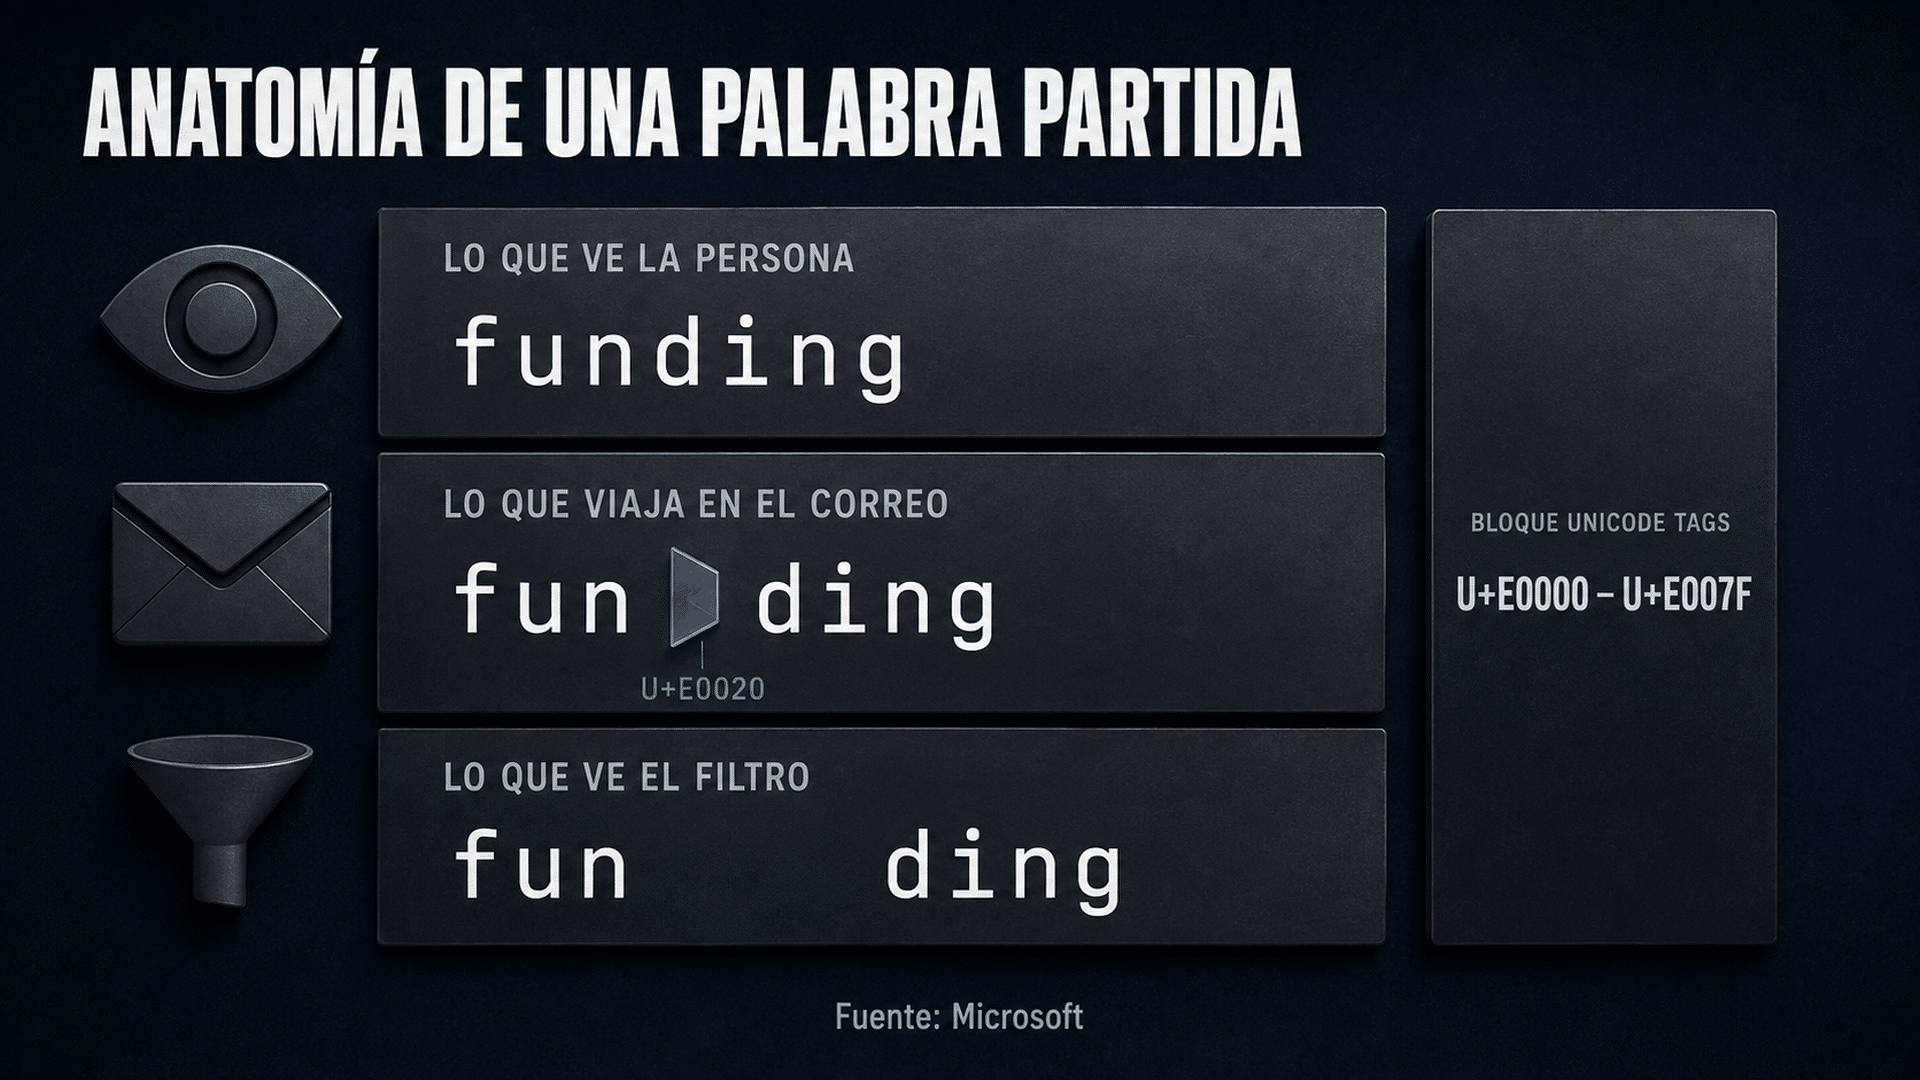
La campaña que documentó Microsoft usó un solo carácter de ese bloque, el U+E0020 (un «espacio» invisible), y lo metió adentro de palabras clave financieras. Así:
| Lo que ve la persona | Lo que viaja en el correo | Lo que ve un filtro que busca texto literal |
|---|---|---|
| funding | fun[U+E0020]ding | fun … ding (dos pedazos) |
| La palabra entera, normal | Un carácter invisible en el medio | La palabra completa ya no está |
| Nada raro a la vista | La letra fantasma | «Acá no dice funding« |
Microsoft es preciso en un punto que conviene no exagerar: esto no es «contrabando» de un mensaje oculto. Nadie escondió un texto completo adentro del bloque Tags. Fue un carácter suelto usado como cuña, salpicado dentro de las palabras que más delatan a un correo de estafa financiera.
De atacar a la IA a esconderse del filtro
Acá está el giro que hace interesante al informe. El bloque Tags se volvió famoso durante el último año por el prompt injection: un atacante esconde instrucciones invisibles en una página o un correo, la persona no ve nada, y el asistente de IA que procesa el texto crudo sí las lee y puede llegar a obedecerlas.
Esa investigación puso el foco sobre el rango U+E0000–U+E007F. Y como suele pasar, alguien miró la misma herramienta con otra intención. Microsoft lo resume así: la propiedad que sirve para meterle instrucciones a un modelo también sirve para ofuscar palabras antes de que un detector las evalúe. El mecanismo es parecido; el objetivo, inverso.
De hecho, el hallazgo fue un accidente afortunado. El equipo de Microsoft Defender for Office 365 había armado la regla de búsqueda para cazar prompt injection en el correo. Lo que apareció del otro lado no fueron instrucciones para una IA: fueron mails de estafa financiera usando el mismo rango de caracteres para escaparle a los filtros.
La curva: de 21.000 correos a 1,3 millones en 24 horas
La telemetría es la parte más contundente del informe. El 8 de febrero de 2026 la regla se activaba sobre unos 21.000 mensajes. Al día siguiente, sobre más de 1,3 millones. Dos días después, el 11, la cuenta pasó los 2,3 millones.
| Momento | Qué midió Microsoft |
|---|---|
| 8 de febrero de 2026 | ~21.000 mensajes (el día previo al arranque) |
| 9 de febrero de 2026 | Más de 1,3 millones — el salto |
| 11 de febrero de 2026 | Más de 2,3 millones: el techo de la ventana medida alrededor del arranque |
| 26 de febrero de 2026 | El día más alto de la campaña: la fase intensa movía de 1 a 2,37 millones por día hábil |
| Fines de marzo de 2026 | Alrededor de 80% menos por día hábil |
| 15 de mayo de 2026 | Caída fuerte: se termina la fase de alto volumen |
| 18 de junio de 2026 | Fin del período medido (queda actividad residual) |
Hay un detalle que delata a la operación mejor que cualquier firma técnica: trabajaba de lunes a viernes. Los domingos el volumen se desplomaba casi a cero y el lunes volvía a full. Es el pulso de una infraestructura de envío masivo programada, no el de un atacante manual.
El otro dato de escala: los mensajes salían de unos 148 dominios de temática financiera solo el 9 de febrero, armados recombinando un vocabulario chiquito —capital, funding, loan, boost, guardian— en direcciones descartables que se rotaban todo el tiempo. Ese patrón explicaba cerca del 96% del volumen que marcaba la regla.
Las banderas de Gales que ensuciaban la detección
La primera versión de la regla marcaba cualquier carácter del bloque Tags, y resultó demasiado bruta. Se activaba sobre un grupo chico de correos perfectamente legítimos, siempre por el mismo motivo, y es de esas cosas que uno no adivinaría nunca: los emojis de las banderas de Inglaterra, Escocia y Gales.
Esas tres banderas se codifican con una bandera base seguida de una secuencia de caracteres tag invisibles. La de Gales, por ejemplo, lleva escondido gbwls en caracteres que nadie ve. Es decir: el mismo rango que usaba la campaña de phishing lo usa, con toda inocencia, quien manda un mail con la banderita de Gales.

Con esas tres excepciones afuera, lo que quedaba era ruido benigno: gateways de seguridad, proveedores de casilla e investigadores reenviando mensajes de prueba. Recién ahí la regla sirvió como línea de base, y cualquier pico pasó a ser señal de abuso real.
Qué vendían: préstamos para PyMEs que no existen
Los correos no eran genéricos. Ofrecían financiamiento empresarial y líneas de crédito, y ahí es donde la historia se conecta con algo más viejo. Microsoft vinculó esta actividad a una campaña más amplia que Fortra ya había documentado en septiembre de 2025, y que arrancó antes de adoptar los caracteres invisibles.
Según ese informe, los atacantes se hacían pasar por los programas de «nueva línea de crédito» de la Small Business Administration de Estados Unidos, prometiendo entre US$ 4 y 10 millones en 48 horas. Y el objetivo no era el clic inmediato: era cosechar información financiera detallada de la empresa, materia prima para un fraude posterior mucho más creíble.

Es el mismo libreto que ya vimos en el falso soporte técnico que Microsoft siguió hasta el controlador de dominio: la carnada apunta a una necesidad real de la empresa —plata, en este caso— y la urgencia hace el resto.
¿Les funcionó? Lo que Microsoft admite y lo que no
Microsoft informa que más del 99% de estos mensajes fue marcado por otras capas de Defender, sin depender de detectar los caracteres invisibles. Eso incluye reputación, autenticación y otras señales. No equivale a éxito cero del ataque en todos los servicios de correo ni describe a las víctimas de otros proveedores.
Pero el informe explica por qué le fue tan bien, y ahí está la advertencia: el stack de Defender puede sacarle una foto al mensaje y extraer el texto visible por OCR antes de analizarlo. Una cadena de filtrado que no haga ese paso, dice Microsoft, puede comerse este tipo de ataque. Y aclara cuál era el verdadero blanco: no las reglas que buscan texto literal, sino los clasificadores de spam basados en aprendizaje automático, que parten el texto en fragmentos y a los que una cuña invisible les desarma la palabra conocida.
O sea: la evasión apuntaba a un eslabón concreto, y en Defender el correo se cayó en las otras siete capas. Lo que el informe plantea como tarea es que cada organización pruebe cómo trata su propia cadena estos caracteres, porque el bloque Tags se abusa menos que el clásico espacio de ancho cero y puede haber quedado afuera de la normalización.
Los mensajes se enviaban a través de la infraestructura de ActiveCampaign, una plataforma legítima de email marketing cuyos servicios fueron abusados. Microsoft compartió los hallazgos con la empresa antes de publicar, y esta respondió con una declaración cuyo núcleo técnico dice:
«Probamos la técnica específica descrita en esta investigación contra nuestros sistemas de moderación de contenido: los mensajes que contienen caracteres Unicode invisibles reciben los mismos veredictos de moderación que sus equivalentes sin ofuscar, y el uso intensivo de la técnica es tratado en sí mismo como una señal sospechosa. Invertimos de manera continua en mejorar nuestras capacidades de detección y prevención, incluida la ampliación del uso de IA y aprendizaje automático para identificar comportamientos de envío abusivos más temprano en el ciclo de vida de la cuenta.»
Vocero de ActiveCampaign — vía Microsoft Security Blog
Vale una aclaración que el informe hace de forma explícita: el bloque de red desde el que salía cerca del 92% del volumen medido en dos semanas pertenece a la plataforma abusada y transporta también newsletters legítimos. Microsoft advierte que sirve para acotar una búsqueda, nunca como indicador de compromiso por sí solo. Bloquearlo de prepo sería bloquear correo válido.
La defensa cabe en tres palabras
Microsoft recomienda normalizar el texto antes de evaluarlo para que la ofuscación no rompa la comparación. Si administrás el correo, probá cómo maneja la cadena esos caracteres y sus usos legítimos antes de ajustar reglas. No bloquees todo el rango sin considerar las excepciones documentadas, como ciertas banderas emoji.
| Técnica de ofuscación | Qué tan conocida es | Rol en este caso |
|---|---|---|
Espacio de ancho cero (U+200B) | Clásica, años de uso en spam | Microsoft la nombra como la opción habitual, y dice que la campaña no la eligió |
Espacio duro (U+00A0) | Clásica | Ídem: la alternativa habitual que esta campaña dejó de lado |
| Guiones suaves y homoglifos | Clásicas, vistas por años | Parte del repertorio histórico que el informe repasa |
Bloque Unicode Tags (U+E0000–U+E007F) | Popularizada por la investigación en seguridad de IA | La que usó esta campaña, con un solo carácter: U+E0020 |
Lo nuevo, entonces, no es la idea de partir palabras: es el barrio elegido y la escala. Y hay una vuelta que le conviene a quien defiende: como estos caracteres casi no aparecen en correo normal, su presencia funciona como una señal de muy pocos falsos positivos. La técnica pensada para pasar desapercibida termina siendo un delator bastante bueno.

¿Y esto qué significa para vos?
Si tenés una PyME en la región, la lectura práctica es doble.
El señuelo documentado imitaba programas de crédito de Estados Unidos. El informe no aporta un desglose de víctimas por país, así que no demuestra una campaña contra PyMEs latinoamericanas. Una oferta falsa de financiamiento podría adaptarse a un organismo local: esa es la relevancia posible para la región, no un alcance observado.
Mirar el correo con más atención no basta para ver un carácter que la interfaz oculta. Verificá por un canal independiente cualquier solicitud financiera. Para administradores, el control de normalización corresponde a la cadena de seguridad del correo y requiere pruebas con mensajes legítimos. La protección web del equipo puede añadir otra capa frente al destino del enlace, sin sustituir el filtro del servidor.
Y una tercera, más de fondo: este caso muestra que las técnicas no se quedan quietas en su rubro. Algo que nació como problema de seguridad en IA terminó, un año después, adentro de una campaña de estafa financiera común y corriente. El correo apuntado a empresas viene siendo el laboratorio donde todo esto se prueba: ya lo contamos con el phishing con IA contra cuentas de Microsoft 365, y el patrón se repite.
Preguntas frecuentes sobre los caracteres invisibles en el correo
¿Puedo ver los caracteres invisibles en un correo?
No a simple vista: ninguna tipografía común los dibuja. Se detectan con herramientas que muestran el texto en crudo o el código fuente del mensaje. Por eso la defensa no pasa por leer con más cuidado, sino por que el sistema que filtra el correo los saque antes de aplicar sus reglas.
¿Esta campaña afectó a usuarios de Argentina o Latinoamérica?
El informe de Microsoft no publica un desglose por país: mide volumen de mensajes en su telemetría. El señuelo imitaba programas de crédito de Estados Unidos, así que apuntaba a empresas de ese mercado, aunque el molde es replicable con cualquier organismo local.
¿Sigue activa la campaña hoy?
La fase de alto volumen con esta técnica cayó fuerte después del 15 de mayo de 2026, con actividad residual hasta mediados de junio. Microsoft aclara que la campaña más amplia empezó antes de usar los caracteres invisibles y siguió después de dejarlos, cambiando de comportamiento.
¿Mi antivirus me protege de este tipo de correo?
Depende del producto, la edición y dónde filtre: una protección web puede detectar destinos maliciosos, mientras que normalizar y analizar el correo corresponde al servicio o cliente compatible. No damos por hecho que un antivirus de escritorio cubra el servidor de correo ni esta técnica específica. Confirmar la solicitud por otro canal sigue siendo necesario.
🛒 Te puede servir
¿Y vos qué opinás? Dejalo en los comentarios ⬇️
Ver protección web para tus equipos →
Revisión editorial · 5 de septiembre de 2026: Aclaramos las fechas de la actividad, la ausencia de un desglose de víctimas en LATAM y la diferencia entre protección web del equipo y filtrado del correo. Retiramos el gráfico sin escala fiable.